E-Posta Güvenliği Nasıl Sağlanır? Güvenli E-Mail Gönderimi İçin Tavsiyeler
13 Eylül 2026

Bireyler gibi küçük ve orta ölçekli işletmeler de (KOBİ’ler) e-posta güvenlik protokollerini göz ardı ettiklerinden, çok sayıda güvenlik açığıyla karşılaşır. Bu yüzden bugün, bireylerin ve işletmelerin e-posta güvenliğini nasıl sağlaması gerektiğini konuşacağız.
Gizle
E-posta Güvenliği Nedir?
Alıcıların hassas bilgilerini ele geçirmek ve cihazlarına kötü amaçlı yazılım yüklemek için aldatıcı mesajlar kullanan bilgisayar korsanları, e-postayı spam ve kimlik avı saldırılarının yayılması için popüler bir araç olarak görür. Buna karşı e-posta güvenliği de, e-posta iletişiminde hassas bilgileri güvende tutmak için çeşitli tekniklerle güvenliği sağlamayı amaçlar.
Uzman Posta gibi profesyonel e-posta servis sağlayıcıları, bu bilgileri güvence altına almak için gelişmiş e-posta güvenlik önlemlerine sahiptir. Bu önlemler arasında, güçlü parola ve erişim kontrol mekanizmalarına sahip e-posta sunucuları; şifreli e-posta mesajları, spam filtreleme yazılımı vb. birçok özellik vardır.
E-posta Güvenliği Nasıl Sağlanır? Katman Katman Yöntemler
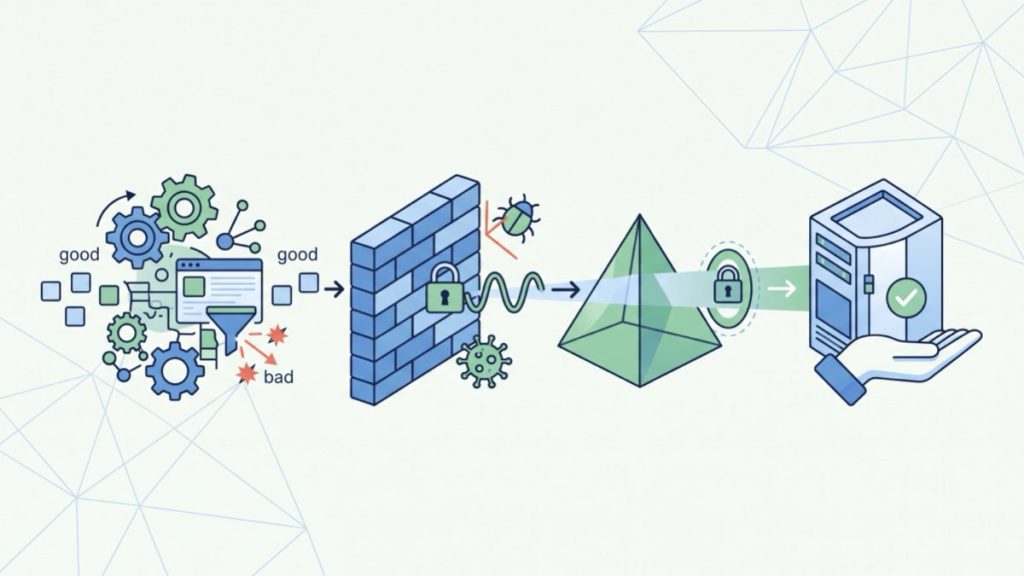
E-posta çoğu kurumun operasyonel omurgasını oluşturur, ancak bilgisayar korsanları için birincil saldırı vektörü olmaya devam etmektedir. Küçük ve orta ölçekli işletmeler için bu güvenlik açığı özellikle ciddidir. Fidye yazılımı, BEC ve yapay zeka tarafından desteklenen giderek daha karmaşık hale gelen kimlik avı saldırıları gibi siber tehditler, reaktif bir güvenlik duruşunu tehlikeli derecede yetersiz hale getirir. Kurumunuzun verilerini, finansmanını ve itibarını korumak, bu temel iletişim aracını güçlendiren proaktif ve çok katmanlı bir siber güvenlik stratejisi gerektirir. Unutmayın, e-posta güvenliğine sıradan bir yaklaşım, en değerli varlıklarınızı istismar etmek isteyen bilgisayar korsanlarına karşı açık bir davettir.
Kimlik doğrulama katmanı: SPF, DKIM, DMARC, MTA-STS, TLS-RPT
E-posta sunucularının gelen e-postaları doğrulamak için kullandığı üç ana e-posta güvenlik protokolü vardır: Sender Policy Framework (SPF), Domain-based Message Authentication, Reporting, and Conformance (DMARC) ve DomainKeys Identified Mail (DKIM).
Bu 3 e-posta güvenlik protokolü birlikte, e-posta sunucularının, gelen bir e-postanın söz konusu e-posta alan adı için yetkili bir sunucudan gönderilip gönderilmediğini, aktarım sırasında kurcalanmadığını ve kontrollerden herhangi birinin başarısız olması durumunda e-postayla ne yapılacağını belirlemesine olanak tanır. Güvendiğiniz birinden geliyormuş gibi görünen ancak aslında sahte olan spam ve kimlik avı e-postalarını en aza indirmenin bir yoludur.
Güvenlik stratejinizin bir parçası olması gereken bir sonraki e-posta güvenlik protokolü ise, SMTP MTA-STS’dir. Bu, gönderdiğiniz e-postaların her zaman şifreli bir bağlantı üzerinden geçmesini sağlar. SMTP MTA-STS ile e-postalarınızın güvende olduğundan emin olmak için posta sunucunuzda bir MTA-STS politikası ayarlamanız gerekir. Bir e-posta gönderdiğinizde posta sunucunuz, alıcının sunucusunun bu politikayı uygulayıp uygulamadığını kontrol eder. Böyle bir durumda e-posta güvenli bir şekilde gönderilir. Aksi takdirde, e-posta hiç gönderilmeyecektir. Çünkü güvenli olmayan bir bağlantı üzerinden göndermek, e-postayı bilgisayar korsanlarına karşı savunmasız bırakabilir. Bu protokolün iyi yanlarından biri, bilgisayar korsanlarının sunucuları yanıltarak şifrelemeyi atlamasını engellemesidir. Dolayısıyla, bu protokol uygulandığında, e-postalarınız sunucular arasında aktarılırken önemli ölçüde daha güvenlidir.
Transport Layer Security (TLS) ise, posta sunucuları arasında aktarılan mesajları şifreleyerek ağ düzeyinde müdahaleye karşı koruma sağlar. Hassas verilerin şifrelenmesi, bilgilerinizin yanlış ellere geçmesini önlemeye yardımcı olur. Yetkisiz kişilerce ele geçirilmesi endişesi taşımadan, içeriğin yalnızca hedeflenen kişilerce orijinal haliyle görüntülenebilmesini sağlamak amacıyla, tüm e-postalar gönderilmeden önce Transport Layer Security (TLS) gibi güvenlik protokolleriyle şifrelenmelidir. Çoğu kurum için, önemli ortaklara ve müşterilere giden postalarda TLS’nin zorunlu kılınmasını sağlamak pratik başlangıç noktasıdır.
Erişim katmanı: Güçlü parola, MFA / passkey
E-posta güvenliği için ilk savunma hattı güçlü paroladır. Zayıf veya tekrar kullanılan şifrelere sahip e-posta hesapları, kaba kuvvet saldırılarına ve kimlik bilgisi doldurma yöntemlerine karşı savunmasızdır. Bu noktada şifre oluşturucu kullanmak, oldukça karmaşık karakter kombinasyonları oluşturarak kimlik bilgisi doldurma risklerini azaltır.
En iyi parola uygulamaları aşağıdakileri içerir:
- Harf, rakam ve sembol içeren şifreler kullanın.
- E-posta şifrelerinizi asla başka sitelerde kullanmayın.
- Şifrelerinizi her zaman, özellikle de şüpheli herhangi bir aktiviteden sonra değiştirin.
- Şifre yöneticileri, çalışanların karmaşık şifreleri yazmadan ve tekrar kullanmadan saklamalarına yardımcı olabilir.
Çok Faktörlü Kimlik Doğrulama (MFA) ise, yetkisiz hesap erişimine karşı ilk ve en kritik savunma hattınızdır. Bu yöntem, kullanıcıların e-postalarına erişebilmek için iki veya daha fazla doğrulama faktörü sunmasını zorunlu kılarak, yalnızca parolaya dayalı basit sistemlerin ötesine geçer. Bu katmanlı yaklaşım sayesinde, bir bilgisayar korsanı parolanızı ele geçirse bile, ek doğrulama faktörü olmadan hesaba erişemez. MFA, her türlü küçük ve orta ölçekli işletme için e-posta güvenliği en iyi uygulamalarının vazgeçilmez bir unsurudur.
MFA’nın temel ilkesi, farklı türdeki kimlik doğrulama unsurlarını bir araya getirir: bildiğiniz bir şey (parola gibi), sahip olduğunuz bir şey (cep telefonu uygulaması veya donanım tabanlı bir güvenlik anahtarı gibi) ve biyometrik özellikleriniz (parmak izi veya yüz taraması gibi). Kurumlar MFA uygulamak, bir güvenlik ihlali riskini önemli ölçüde azaltmaya yönelik en etkili adımlardan biridir.
Ağ geçidi katmanı: secure email gateway, antispam, DLP, sandbox
Secure email gateway, bir kurumun e-posta sistemi için fazladan bir koruma kalkanı gibidir. Bu güvenlik araçları, e-posta içeriğini kötü amaçlı yazılımlara karşı tarar ve bunların kurumunuzun e-posta adreslerine ulaşmasını engeller. Bu yüzden mevcut e-posta hizmet sağlayıcınıza ek bir güvenlik katmanı olarak secure email gateway kullanmanız önerilir.
E-posta filtreleme ve antispam koruması ise, kötü amaçlı veya istenmeyen e-postaları bir çalışanın gelen kutusuna ulaşmadan önce otomatik olarak tanımlar ve engeller. Modern filtreleme çözümleri, tehditleri tespit etmek için kural tabanlı motorların, makine öğreniminin ve davranışsal analizin gelişmiş bir kombinasyonunu kullanır. Gönderenin itibarından ve e-posta içeriğinden gömülü bağlantılara ve eklentilere kadar her şeyi inceler ve e-posta güvenliği en iyi uygulamalarınızda çok önemli bir savunma katmanı oluşturur.
Birincil amaç, kimlik avı, kötü amaçlı yazılım ve fidye yazılımı gibi tehditleri ağın uç noktasında durdurmaktır. Küçük ve orta ölçekli işletmeler için, sağlam bir filtreleme sistemi, günlük istenmeyen posta gürültüsünü önemli ölçüde azaltır ve daha da önemlisi, siber suçlular tarafından kullanılan birincil saldırı vektörünü etkisiz hale getirir. Şüpheli mesajları karantinaya alarak, ekibinizin kötü amaçlı bir tıklamanın sürekli tehdidi olmadan meşru iletişimlere odaklanmasını sağlarsınız.
Birçok siber güvenlik önlemi siber tehditlerin ağınıza girmesini önlemeye odaklanırken Veri Kaybını Önleme (DLP) politikaları önemli bir giden kontrol görevi görür. DLP, hassas verilerin yetkisiz e-posta kanalları aracılığıyla kurumunuzdan çıkmasını otomatik olarak tanımlamak, izlemek ve önlemek için tasarlanmış bir dizi araç ve süreçtir. Genellikle bulut çözümlerine entegre edilen bu teknoloji, modern e-posta güvenliği en iyi uygulamalarının temel taşıdır ve sizi kazara yapılan sızıntılardan ve kasıtlı veri hırsızlığından korur.
DLP’nin temel işlevi verilerinizi anlamaktır. Düzenlemeye tabi veya gizli bilgileri tespit etmek için desen eşleştirme ve içerik parmak izi alma gibi genellikle yapay zeka tarafından geliştirilen gelişmiş teknikleri kullanır. Buna Sosyal Güvenlik numaraları, kredi kartı bilgileri, hasta sağlık bilgileri (PHI) veya özel fikri mülkiyet dahildir. Hassas müşteri verilerini veya dahili verileri işleyen küçük ve orta ölçekli işletmeler için DLP’nin uygulanması, riskin azaltılması ve mevzuat uyumluluğunun sürdürülmesi açısından kritik bir adımdır.
Son olarak e-posta sandbox’ı, kurumunuzun güvenliğini güçlendirmek adına önemli bir siber güvenlik çözümüdür. Bu çözüm, kurumunuzu bilinen tehditlere ve özellikle “sıfırıncı gün saldırıları” ile gelişmiş tehditler olarak adlandırılan bilinmeyen tehditlere karşı korur. E-postanın kurumlara yönelik saldırılarda birincil saldırı vektörü olduğu göz önüne alındığında, bir sandbox, fidye yazılımı (ransomware), casus yazılım (spyware), Truva atı (trojan), virüs ve solucan (worm) gibi her türlü kötü amaçlı kod ve yazılımla mücadele etmenize yardımcı olacaktır.
Kullanıcı katmanı: Farkındalık eğitimi, şüpheli mail refleksi
Teknik siber güvenlik kontrolleri çok önemli olsa da, çalışanlarınız e-posta kaynaklı tehditlere karşı son savunma hattını oluşturmaktadır. Kullanıcı güvenlik farkındalığı eğitimi, bu potansiyel güvenlik açığını güçlü bir güvenlik varlığına dönüştürür. Bu, ekibinizi kimlik avı, hedefli kimlik avı ve yapay zeka tarafından oluşturulan sosyal mühendislik saldırıları gibi karmaşık tehditleri nasıl tanımlayacakları, bunlardan nasıl kaçınacakları ve nasıl raporlayacakları konusunda eğitmek için tasarlanmış sürekli bir programdır. Bu eğitim, kapsamlı bir e-posta güvenliği en iyi uygulama çerçevesinin temel taşıdır.
Amaç, her çalışanın kurum verilerini korumadaki rolünü anladığı, önce güvenlik odaklı bir kültür oluşturmaktır. Kurumlar, düzenli ve ilgi çekici eğitim modüllerini simüle edilmiş kimlik avı kampanyalarıyla birleştirerek, siber suçluların sıklıkla istismar ettiği insan hatası unsurunu önemli ölçüde azaltabilir.
Peki kullanıcı eğitimini etkili bir şekilde nasıl uygulayabilirsiniz?
Etkili bir eğitim programı tek seferlik bir etkinlik değil, sürekli ve yinelemeli bir süreçtir. Eğitimlerin kalıcı olmasını sağlamak için ilgi çekici, alakalı ve pratik egzersizlerle desteklenmelidir.
- Temel bir değer belirleyin: Herhangi bir eğitime başlamadan önce, ekibinizin mevcut güvenlik açığını ölçmek için temel bir kimlik avı testi yapın. Bu, iyileşmeyi ölçmek ve programın yatırım getirisini göstermek için net bir ölçüt sağlar.
- Eğitimi düzenli ve alakalı hale getirin: Yapay zeka tarafından oluşturulan içerik de dahil olmak üzere gerçek dünya örneklerini kullanarak aylık veya üç aylık simüle edilmiş kimlik avı kampanyaları planlayın. Simüle edilmiş kötü amaçlı bir bağlantıya tıklayan çalışanlar için, kaçırdıkları kırmızı bayrakları açıklayın.
- İçeriği özelleştirin: Eğitimi farklı rollere göre uyarlayın. Finans departmanınız, pazarlama ekibinizden farklı tehditlerle karşı karşıyadır. Örneğin, finans departmanı için BEC dolandırıcılığına, sosyal medya hesaplarına erişimi olan roller için ise kimlik bilgilerinin ele geçirilmesine odaklanın.
- Olumlu bir güvenlik kültürü oluşturun: Güvenli davranışları ödüllendirin ve raporlamayı caydırabilecek başarısız simülasyonlar için cezalandırıcı önlemlerden kaçının. Programınızın mümkün olduğunca etkili olmasını sağlamak için, katılımı artırmak ve proaktif bir güvenlik ortamı oluşturmak amacıyla uygulanabilir uyumluluk eğitimi en iyi uygulamalarını dahil etmeyi düşünün.
Süreklilik katmanı: Arşivleme, yedekleme
E-posta, sadece bir mesajlaşma aracı değildir. Olası bir fidye yazılımı saldırısı veya veri bozulması senaryolarında iş sürekliliğini korumak, doğru yapılandırılmış bir yedekleme ve arşivleme mekanizması gerektirir.
E-posta yedekleme, herhangi bir felaket durumunda verilerin hızla geri yüklenmesini sağlar. Bunun ötesinde devreye giren e-posta arşivleme ile ise silinemez ve değiştirilemez. E-posta iletişimindeki verilerin orijinalliği zaman damgalarıyla güvence altına alır.
Sonuç olarak güvenli bir arşivleme ve yedekleme altyapısı, kurumu yalnızca operasyonel kesintilerden ve siber saldırıların getireceği veri kayıplarından korumakla kalmaz, aynı zamanda denetimlerde ve adli süreçlerde kritik bir yasal güvence sağlar.
E-posta Güvenliği Neden Önemlidir? E-posta Güvenliğini Sağlamanın Avantajları
E-posta güvenliği, iş operasyonlarını, finansal istikrarı ve müşteri güvenini doğrudan etkilediği için kurumlar için çok önemlidir. Bu yüzden siber tehditlerin giderek karmaşıklaşması ile birlikte, sağlam e-posta güvenliğinin sağlanması her zamankinden daha hayati hale gelmektedir. Türkiye’de siber saldırıların ve veri sızıntılarının birincil başlangıç noktası e-postadır. Bu yüzden etkili e-posta güvenliği önlemleri veri ihlallerini, mali kayıpları ve yasal komplikasyonları önleyebilir. Özellikle 6698 sayılı Kişisel Verilerin Korunması Kanunu (KVKK) kapsamında e-posta, en kritik veri işleme ve aktarım kanallarından biridir. E-posta üzerinden yaşanabilecek yetkisiz erişim veya sızıntılar, KVKK Madde 12 uyarınca veri güvenliği yükümlülüklerinin ihlali sayılmaktadır. Bu durum kurumlara 72 saat içinde Kurul’a ve ilgililere bildirim zorunluluğunun yanı sıra ağır idari para cezaları ve ciddi itibar kaybı getirmektedir.
Unified Mail Gateway Bütünleşik E-posta Güvenlik Çözümü gibi bir e-posta güvenlik hizmeti kullanmak, işletmenize birçok güvenlik avantajı sağlar. Bu avantajlardan bazılarını aşağıdaki listede bulabilirsiniz:
1. Gelen / Giden Filtreleme ve Veri Sızıntısı Önleme Sunar
Unified Mail Gateway Bütünleşik E-posta Güvenlik Çözümü, verileri sızıntılardan ve e-posta kaynaklı tehditlerden korumak için tüm gelen ve giden e-posta trafiğini filtreler ve yönetir. Bu eksiksiz e-posta yönetimi çözümü, kuruluşların e-posta mesajlarını şifrelemesine ve birincil posta sunucuları kullanılamadığında e-postaları bekletmek için buluttan yararlanmasına olanak tanır. Bu giden e-posta denetimi, çalışanların T.C. Kimlik Numarası, finansal dökümler, sağlık verileri veya müşteri listeleri gibi KVKK kapsamındaki kişisel verileri yanlışlıkla veya yetkisiz olarak kurum dışına aktarmasını otomatik olarak engelleyerek yasal ihlal risklerinin önüne geçer.
2. E-posta Kaynaklı Tehditlere Karşı Kalkan
E-posta sisteminiz her zaman virüs, kötü amaçlı yazılım ve spam gibi siber güvenlik saldırılarının sürekli tehdidi ve riski altındadır. Bu saldırılar iş operasyonlarınızı ve verilerinizi ciddi şekilde etkileyebilir. Unified Mail Gateway Bütünleşik E-posta Güvenlik Çözümü, e-postalarınızı gelen kötü amaçlı yazılım, spam, kimlik avı ve Hizmet Reddi saldırılarına karşı etkili bir şekilde korur. Özellikle Türkiye’deki kurumları sıklıkla hedef alan sahte e-fatura bildirimleri, sahte kargo takip iletileri ve üst düzey yönetici kılığına bürünen kurumsal e-posta dolandırıcılığı (BEC) gibi hedefli saldırıları gelişmiş analiz motorlarıyla gelen kutusuna ulaşmadan etkisiz hale getirir.
3. Sürekli E-posta Kullanılabilirliği Sağlar
E-posta tüm işletmelerde önemli bir iletişim aracıdır, bu nedenle e-posta sunucusunun arızalanması veya bağlantı kaybı, iş operasyonlarınızı kesintiye uğratır. Unified Mail Gateway Bütünleşik E-posta Güvenlik Çözümü, gelen mesajları sorunlar düzelene kadar güvenli bir şekilde bekleterek şirket içi e-posta kesintilerini önlemenize yardımcı olur.
4. Hassas Verileri Korur
Unified Mail Gateway Bütünleşik E-posta Güvenlik Çözümü, dışarıdan hiçbir tarafın hassas iş bilgilerini görüntüleyememesini sağlamak için harika şifreleme özellikleri sunar. Bu e-posta güvenlik ağ geçidi, giden her e-postanın kurumsal veri kaybı önleme politikalarına uyduğunu onaylamak için giden filtreleme ve karantina özelliklerine de sahiptir. KVKK Veri Güvenliği Rehberi’nde açıkça zorunlu kılınan kriptografik koruma ve yetkilendirme standartlarını karşılayarak, iletim hattında üçüncü şahısların araya girmesini (MitM) engeller ve kişisel verilerin hukuka aykırı şekilde işlenmesini veya ifşa edilmesini önler.
5. E-posta Güvenliğini Basitleştirir
Unified Mail Gateway Bütünleşik E-posta Güvenlik Çözümü’nün basit ve kurulumu kolay konfigürasyonları, özelleştirilmiş e-posta korumasının birkaç dakika içinde devreye girmesini garanti eder. Böylece BT ekipleri, karmaşık yerel regülasyonlara ve güvenlik politikalarına uyumu merkezi bir panel üzerinden zahmetsizce yönetebilir, operasyonel iş yükünü en aza indirir.
E-posta Tehdidi ve Saldırı Türleri
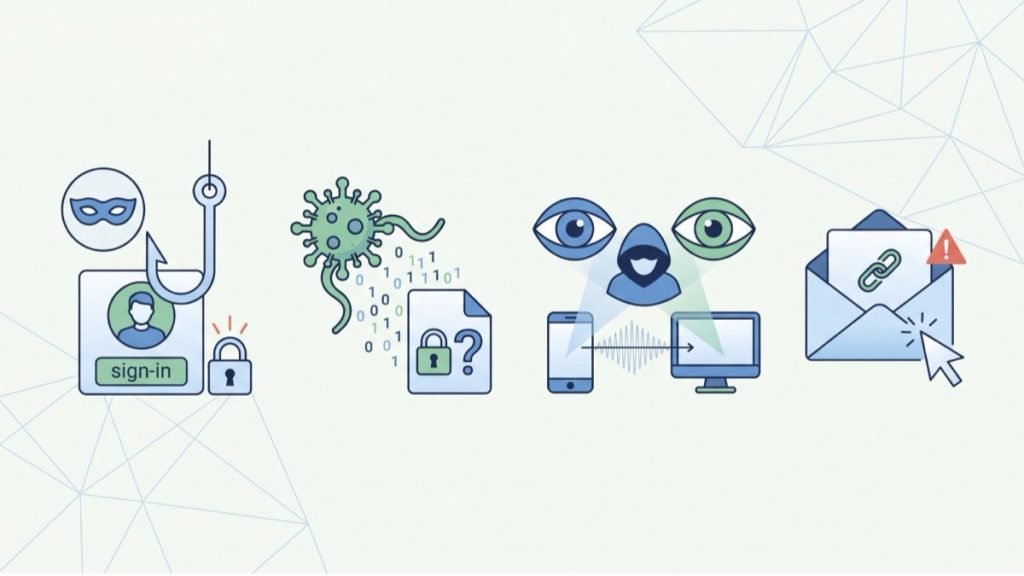
Aşağıdaki listede yaygın e-posta tehdidi/saldırı türlerini bulabilirsiniz:
1. Kimlik Avı (Phishing)
Kimlik avı saldırıları, oturum açma bilgileri veya finansal veriler gibi hassas bilgileri ifşa etmeleri için alıcıları kandırmak amacıyla meşru e-postalar gibi gizlenmiş sahte e-postalar göndermeyi içerir. Bu e-postalar genellikle meşru olanlara çok benzeyen sahte web sitelerine bağlantılar içerir ve kullanıcıların bunları ayırt etmesini zorlaştırır.
2. Business Email Compromise (BEC)
Bir BEC saldırısında, bilgisayar korsanları bir kuruluştaki diğer kilit çalışanların, genellikle üst düzey yöneticilerin kimliğine bürünür. Bu sahte kimliği, genellikle finans departmanındaki diğer çalışanlara banka havaleleri veya diğer finansal işlemler talep eden hedefli e-posta’lar göndermek için kullanırlar. BEC saldırıları, hedeflenen kişileri hileli talepler doğrultusunda hareket etmeye yönlendirmek için sosyal mühendislik taktiklerine dayanır.
İlgili İçerik: Business Email Compromise (BEC) Nedir? BEC Saldırıları Nasıl Engellenir?
3. Kötü Amaçlı Yazılım Saldırıları
Kötü amaçlı yazılım saldırıları, açıldığında veya tıklandığında alıcının cihazına kötü amaçlı yazılım yükleyen kötü amaçlı ekler veya gömülü bağlantılar içeren e-posta’ların gönderilmesini içerir. Bu kötü amaçlı yazılım hassas bilgileri toplamak, verileri fidye için şifrelemek (fidye yazılımı) veya sisteme yetkisiz erişim için bir arka kapı oluşturmak için kullanılabilir.
4. Ortadaki Adam (MitM) Saldırıları
MitM saldırıları, bir siber suçlunun iki taraf arasındaki e-posta iletişimini onların bilgisi olmadan kesmesi ve değiştirmesi durumunda meydana gelir. Bu, hassas bilgileri çalmak, e-postaların içeriğini değiştirmek veya iletişimleri farklı alıcılara yönlendirmek için kullanılabilir.
İlgili İçerik: Man-in-the-Middle Atağı (MitM) Nedir? Nasıl Çalışır? Nasıl Önlenir?
5. Hizmet Reddi (DoS) Saldırıları
DoS, hizmetleri yavaşlatmak veya kapatmak için kullanılan bir tekniktir. Bilgisayar korsanları DoS’u bir e-posta sunucusunu veya ağını trafik seline boğarak meşru talepleri işleyemez hale getirmek için kullanabilir. Bu, hedeflenen kuruluş için e-posta hizmetlerinin geçici veya hatta kalıcı olarak kesintiye uğramasına neden olabilir.
6. Hesap Devralma (ATO) Saldırıları
Bir ATO saldırısında, siber suçlular genellikle kimlik avı veya kimlik bilgisi hırsızlığı yoluyla bir kullanıcının e-posta hesabına yetkisiz kök erişim elde eder. Hesabın kontrolünü ele geçirdikten sonra meşru kullanıcının adresinden sahte e-postalar gönderebilir, hesapta depolanan hassas bilgilere erişebilir veya hesabı başka saldırılar başlatmak için kullanabilirler.
7. Spam
Spam, çok sayıda alıcıya toplu olarak gönderilen istenmeyen ve genellikle ilgisiz e-posta mesajlarını ifade eder. Bazı durumlarda spam, kimlik avı sitelerine bağlantılar içerebilir veya kötü amaçlı ekler içerebilir, bu da onu daha ciddi siber saldırılar için bir vektöre dönüştürür.
8. Sosyal Mühendislik
Sosyal mühendislik, insan davranışını istismar eden çok çeşitli siber saldırıları kapsar. Bu siber saldırılar, kullanıcıları güvenlik hataları yapmaya veya hassas bilgileri ifşa etmeye kandırmak için psikolojik manipülasyon kullanır. Bilgisayar korsanlarının hedeflenen kişileri dolandırıcılık yoluyla kandırmak için yöntemler kullandığı durumlarda, kimlik avı ve BEC saldırıları sosyal mühendisliğin örnekleri olabilir. Sosyal mühendislik, bir sisteme erişim sağlamak için teknik açıklardan ziyade insan psikolojisini ve zaaflarını hedef alır.
9. Deepfake/Ses ile BEC
Deepfake/ses kullanan siber saldırılar, saldırı sayılarındaki artış ve gelişmişlik düzeyi nedeniyle özellikle endişe vericidir. Deepfake, gerçek kişilerin sahte videolarını, görüntülerini veya ses kayıtlarını oluşturmak için yapay zeka teknolojisini kullanır. Deepfake’ler e-postalara eklenebilir veya iliştirilebilir. Ayrıca bir e-posta isteğinin doğrulanması için telefon görüşmesi şeklinde BEC e-posta saldırılarıyla birlikte de kullanılabilir. Deepfake teknolojisi özellikle endişe vericidir, çünkü gelişmiş siber saldırılar sıfır güven ortamlarında etkili olabilir.
10. Tedarik Zinciri Saldırıları
Tedarikçi güvenliğinin tehlikeye atılması, güvenilir iş ortağı ilişkilerini tespit edilmesi zor bir e-posta siber güvenlik tehdidine dönüştürür. Bilgisayar korsanları genellikle bir tedarikçinin posta kutusuna erişim sağlar, devam eden yazışmaları izler ve ardından ödeme veya belge alışverişinin beklendiği anda tam olarak yanıt verir.
Sahte faturalar ve değiştirilmiş ödeme talimatları, sıklıkla tehlikeye atılmış tedarikçi hesapları aracılığıyla gelir. Mesajlar meşru alan adlarından kaynaklandığı için, standart kimlik doğrulama kontrollerinden geçer ve istek kötü niyetli olsa bile normal yazışmalara karışır.
Bu saldırıları azaltma, hem süreç disiplini hem de izleme gerektirir. Tedarikçi geri aramaları, ödeme değişikliklerini güvenilir kanallar aracılığıyla doğrular, anormallik tespiti ise olağandışı gönderim zamanları, değiştirilmiş yanıt bilgileri veya yerleşik tedarikçi normlarından sapan istekler gibi değişiklikleri ortaya çıkarmaya yardımcı olur.
11. QR Phishing (Quishing)
QR kodlu kimlik avı, geleneksel tarayıcıların ayrıştırmadığı resimlerin içine kötü amaçlı URL’ler kodlayarak e-posta ağ geçidi denetimini atlatır. Bilgisayar korsanları, e-posta gövdesine veya PDF eklerine yerleştirdikleri QR kodlarla alıcıları genellikle MFA doğrulama ekranı ya da belge erişim portalı gibi görünen sahte kimlik avı sayfalarına yönlendirir.
Bu teknik özellikle etkilidir, çünkü bir QR kodunu taramak genellikle bağlantıyı kişisel bir mobil cihazda açar ve bu cihazların güvenlik kontrolleri genellikle kurumsal bir dizüstü bilgisayara göre daha zayıftır. Bilgisayar korsanları, meşru URL kısaltıcılar aracılığıyla yönlendirme yaparak veya Cloudflare Turnstile doğrulama adımlarını yerleştirerek nihai hedefi daha da gizler.
12. AI Destekli Phishing
Yapay zeka tarafından oluşturulan kimlik avı, çalışanların şüpheli mesajları belirlemek için geleneksel olarak güvendikleri dilbilgisi hatalarını ve garip ifadeleri ortadan kaldırır.
Metin kalitesinin ötesinde, yapay zeka, bilgisayar korsanları kamu kaynaklarından toplanan belirli projelere, ekip arkadaşlarına veya son olaylara atıfta bulunarak mesajları büyük ölçekte kişiselleştirmelerini sağlar. Bu, her e-postanın alıcı için benzersiz bir şekilde alakalı görünmesini sağlar. Yapay zeka ayrıca kampanya hızını da hızlandırır, siber saldırı sürelerini günlerden dakikalara indirir.
Unified Mail Gateway Email Security Hizmetini Neden Kullanmalısınız?
Unified Mail Gateway Bütünleşik E-posta Güvenlik Çözümü, e-posta iletişimleri için kapsamlı koruma sağlayan bir dizi özellik ve yetenek sunar. Unified Mail Gateway’in bazı temel özellik ve yetenekleri aşağıdaki şekildedir:
1. Gelişmiş Tehdit Koruması
Unified Mail Gateway Bütünleşik E-posta Güvenlik Çözümü, sıfırıncı gün saldırıları, spear phishing ve BEC girişimleri dahil olmak üzere karmaşık tehditleri tespit etmek ve engellemek için gelişmiş algoritmalar ve makine öğrenimi kullanır. E-posta içeriğini, eklerini ve gönderenin itibarını analiz ederek kötü amaçlı e-postaları alıcının gelen kutusuna ulaşmadan önce belirler ve karantinaya alır.
2. Spam ve Virüs Filtreleme
UMG, istenmeyen e-postaları ve e-posta kaynaklı kötü amaçlı yazılımları etkili bir şekilde tanımlayan ve engelleyen güçlü spam ve virüs filtreleme özellikleri içerir. Gerçek zamanlı tehdit istihbaratından ve sürekli güncellenen kara listelerden yararlanan UMG, istenmeyen e-postalar ve e-posta tabanlı enfeksiyon riskini önemli ölçüde azaltır.
3. Veri Kaybı Önleme (DLP)
UMG, hassas verilerin e-posta yoluyla yetkisiz olarak iletilmesini önlemek için DLP önlemlerini içerir. Giden e-postaları kredi kartı numaraları veya sosyal güvenlik numaraları gibi hassas bilgiler için tarar ve veri sızıntısını önlemek için özelleştirilebilir politikalar uygular. Bu, sektör düzenlemeleriyle uyumluluğu sağlar ve gizli bilgilerin yanlış ellere geçmesini önler.
İlgili İçerik: DLP (Data Loss Prevention) Nedir? Kurumlar İçin İnternet Ortamında Tehditleri İzleme ve Verileri Güvende Tutma Rehberi
4. E-posta Şifreleme
UMG, hassas e-posta iletişimlerinin gizliliğini ve güvenliğini sağlamak için e-posta şifreleme özellikleri sunar. Kuruluşların hassas bilgiler içeren giden e-postaları şifrelemesini sağlayarak yalnızca yetkili alıcıların mesaja erişebilmesini ve şifresini çözebilmesini sağlar. Bu, yetkisiz müdahaleye karşı korunmaya yardımcı olur ve hassas verilerin gizliliğini korur.
İlgili İçerik: E-posta Şifreleme: Nedir, Nasıl Gönderilir, Nasıl Şifrelenir? E-posta Güvenliğinde E-Posta Şifreleme Güvenli mi?
5. E-posta Arşivleme
Unified Mail Gateway Bütünleşik E-posta Güvenlik Çözümü, kurumların uyumluluk, yasal ve iş amaçlı e-posta iletişimlerini güvenli bir şekilde depolamasına ve saklamasına olanak tanıyan güçlü e-posta arşivleme işlevselliği içerir. Arşivlenen e-postaların kolayca erişilebilir, kurcalanmaya karşı korumalı ve sektör düzenlemeleriyle uyumlu olmasını sağlamak için esnek saklama politikaları, gelişmiş arama yetenekleri ve kurcalamaya karşı korumalı depolama sunar.
6. Kullanıcı Dostu Arayüz
Unified Mail Gateway Bütünleşik E-posta Güvenlik Çözümü, e-posta güvenliği yönetimini basitleştiren kullanıcı dostu bir arayüze sahiptir. Yöneticiler güvenlik politikalarını kolayca yapılandırabilir, karantinaya alınan e-postaları yönetebilir ve e-posta güvenliği tehditlerine ilişkin kapsamlı raporları görüntüleyebilir. Sezgisel arayüz, kapsamlı siber güvenlik uzmanlığı olmayan kuruluşlar için bile e-posta güvenliğinin verimli bir şekilde yönetilmesini ve izlenmesini sağlar.
E-posta Sunucusu ve Veri Konumunun Güvenliğe Etkisi
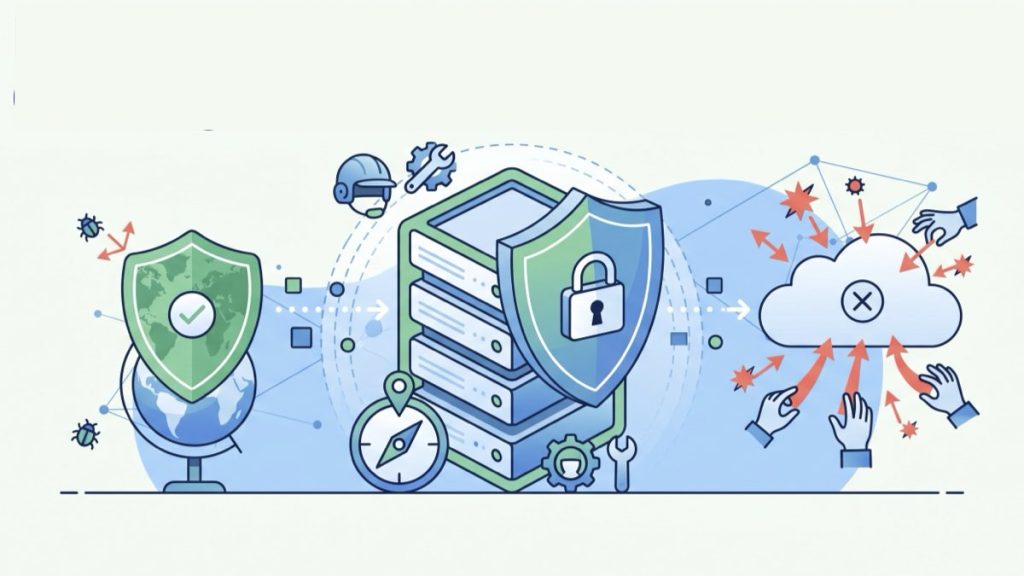
Günümüzün dijital dünyasında bir e-posta sunucusunun güvenliğini sağlamak çok önemlidir. Bu yüzden bekleyen çeşitli siber tehditler nedeniyle kullanıcılar savunmalarını etkili bir şekilde güçlendirmelidir. Parola politikalarının güçlendirilmesinden veri iletiminin şifrelenmesine ve kötü amaçlı yazılımdan koruma çözümlerinin kullanılmasına kadar, e-posta sunucusu güvenliğini artırmak için dengeli stratejiler kullanmak her bireyin ve kurumun öncelik vermesi gereken bir önlemdir. Bununla birlikte teknik savunma önlemleri kadar kritik olan bir diğer unsur, e-posta sunucusunun fiziksel olarak nerede konumlandığı ve verilerin hangi ülkede barındırıldığıdır. Veri konumu, yalnızca bağlantı hızını ve operasyonel performansı değil, verinin tabi olduğu hukuki rejimleri, denetim yetkisini ve regülasyon uyumluluğunu doğrudan belirler.
E-posta sunucularının yerli veri merkezlerinde barındırılması, verinin Türkiye sınırları içinde kalmasını sağlayarak uyum sürecini büyük ölçüde kolaylaştırır. Yerli barındırmada tüm veri trafiği doğrudan Türkiye Cumhuriyeti kanunlarına, Cumhurbaşkanlığı Bilgi ve İletişim Güvenliği Rehberi kriterlerine ve KVKK teknik tedbirlerine tabidir. Yurt dışı kaynaklı sunucularda ise veriler, barındırıldıkları ülkenin yasalarına açık hale gelebilir ve yerel yetkili mercilerin doğrudan denetim alanı dışında kalır.
Sonuç olarak, e-posta güvenliği mimarisi oluşturulurken yalnızca güvenlik yazılımlarına odaklanmak yeterli değildir. Verinin saklandığı coğrafi konumun KVKK’ya tam uyumlu, yerel mevzuatla korunan ve egemenlik sınırları içinde kalan bir yapıda kurgulanması kurumsal güvenliğin vazgeçilmez bir parçasıdır.
Mail Güvenlik İhlali Nasıl Tespit Edilir? Ele Geçirildiyse Ne Yapmalı?
Mail güvenlik ihlali, bir e-postanın veya ilişkili hesapların güvenliğinin tehlikeye atıldığı bir durumdur. Bu durum, hesap sahibinin yetkisi veya bilgisi olmadan bilgilere erişilmesini içerebilir. E-posta ihlalleri, kişisel kayıtları ve kimlik bilgileri de dahil olmak üzere e-posta verilerini sızdırarak ve ifşa ederek sıradan insanlara zarar verir, ancak yetkisiz faaliyetler yoluyla kimlik hırsızlığı ve diğer dolandırıcılıklardan kaynaklanan mali kayıplara da neden olabilir.
Mail Güvenlik İhlali Nasıl Tespit Edilebilir?
Bilgisayar korsanları e-posta hesaplarını fark edilmeden ele geçirirler, bu nedenle e-posta hesabınızın ele geçirilip geçirilmediğini anlamak için nelere dikkat etmeniz gerektiğini bilmeniz gerekir. Ele geçirilmiş bir e-posta adresinin belirtileri aşağıdakileri içerir:
- Oturum açmaya çalıştığınızda şifrenizin değiştirilmiş olması
- Çok sayıda beklenmedik e-posta almak
- “Gönderilenler” kutunuzda hiç göndermediğiniz e-postalar görmek
- Arkadaşlarınız sizden spam aldığından şikayet etmesi
- Sunucu günlükleriniz sizinkinden farklı bir IP’den giriş yapıldığını göstermesi
- Çalınan verilerinizin çevrimiçi olarak halka açık bir forumda görünmesi
Peki e-posta hesabı ele geçirildiyse ne yapmanız gerekir?
E-posta hesabınızın güvenliğinin ihlal edildiğini fark ettiğiniz an, bilgisayar korsanının hassas verilerinize erişmesini önlemek için sırasıyla aşağıdaki adımları izleyebilirsiniz:
- Aktif oturumları kapatın ve şifrenizi değiştirin.
- Çok Faktörlü Kimlik Doğrulamayı (MFA) yeniden yapılandırın.
- E-posta yönlendirme ve kural ayarlarını temizleyin.
- Yetkilendirilmiş uygulamaları ve API erişimlerini inceleyin.
- Cihazlarınızı kötü amaçlı yazılımlara karşı tarayın.
- Bağlı hesapları ve finansal kanalları koruma altına alın.
- İlgili kişileri ve kurum içi ekipleri bilgilendirin.
Kurumlar İçin E-posta Güvenlik Politikaları
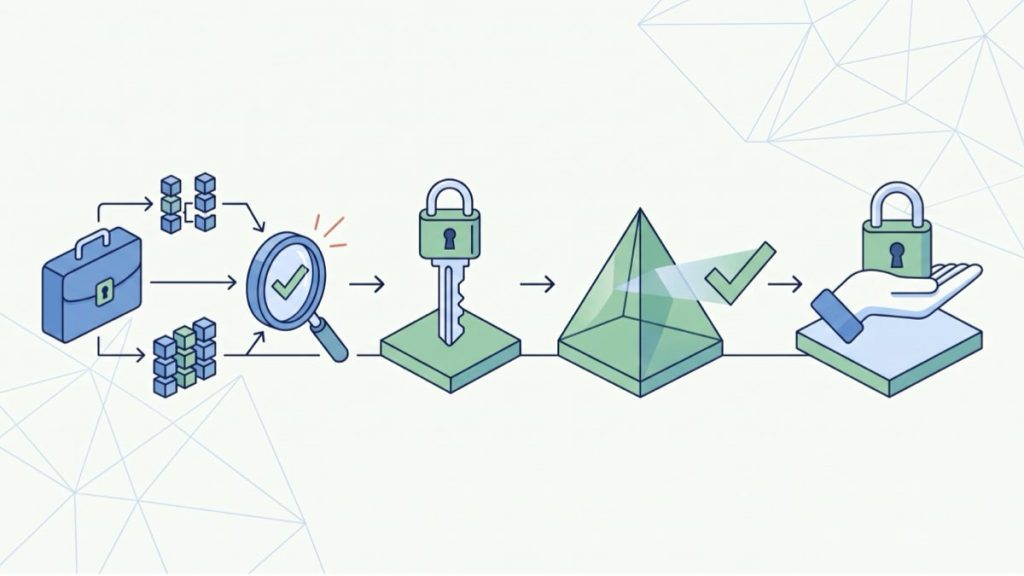
E-posta güvenlik politikaları, e-posta’nın güvenli kullanımı için bir kuruluştaki kurallar veya eylem planlarıdır. Aşağıdaki listede e-posta güvenlik politikalarına birkaç örnek bulabilirsiniz:
- Kurumunuz, iş amaçlı e-posta kullanımında yapılması ve yapılmaması gerekenleri ana hatlarıyla belirleyen açık ve güncel bir e-posta güvenlik politika setine sahip olmalıdır. Bu politikalar parola yönetimi, şifreleme, kimlik doğrulama, veri sınıflandırma, kabul edilebilir kullanım ve olay raporlama gibi konuları kapsayabilir. Bu politikaları öğrenmeniz ve sıkı bir şekilde takip etmeniz gerekir. Herhangi bir sorunuz veya şüpheniz varsa, BT veya güvenlik ekibinizden rehberlik isteyebilirsiniz.
- Kimlik avı ve spam saldırıların kurbanı olmamak için gönderenin adresini, konu satırını ve içeriğini herhangi bir sahtecilik belirtisi veya dilbilgisi hatası açısından incelemeniz gerekir. Ayrıca, şüpheli veya beklenmedik e-postaları, özellikle de kişisel veya finansal bilgilerinizi istiyorlarsa, açmamanız veya yanıtlamamanız gerekir. Ayrıca, bilinmeyen veya güvenilmeyen kaynaklardan gelen hiçbir bağlantıya tıklamamanız veya hiçbir eklentiyi indirmemeniz şarttır. Son olarak, kimlik avı veya spam e-postaları BT veya güvenlik ekibinize bildirmeniz ve bunları gelen kutunuzdan ve çöp kutunuzdan silmeniz gerekir.
- Şifreleme, e-posta mesajlarınızı ve eklerinizi okunamaz kodlara dönüştüren bir işlemdir, böylece yalnızca yetkili alıcılar şifrelerini çözebilir ve bunlara erişebilir. Kimlik doğrulama, kimliğinizi ve e-posta kişilerinizin kimliğini doğrulayan bir süreçtir, böylece iddia ettikleri kişi olduklarına güvenebilirsiniz. Şifreleme ve kimlik doğrulamayı kullanmak için TLS, S/MIME veya PGP gibi şifreleme ve kimlik doğrulama protokollerini destekleyen güvenli bir e-posta hizmeti veya platformu kullanmanız gerekir. Ayrıca, hassas veya gizli verileri (örn. parolalar, kişisel bilgiler, mali kayıtlar) gönderirken veya alırken e-posta mesajlarınızı ve eklerinizi şifrelemek çok önemlidir. Bu noktada maksimum güvenlik için e-posta hesaplarınız için güçlü ve benzersiz parolalar kullanın ve oturum açmak için parolaya ek olarak ekstra bir kod veya cihaz gerektiren çok faktörlü kimlik doğrulamayı (MFA) etkinleştirin. Son olarak, hassas verileri göndermeden veya almadan önce ya da olağandışı veya acil bir şey talep ettiklerinde e-posta kişilerinizin kimliğini doğrulayın.
E-posta Yedeklemenin Güvenliğe Etkileri
“E-posta Yedekleme”, e-posta’larınızın bir kopyasını ana gelen kutunuzdan veya sunucunuzdan ayrı olarak güvenli bir yerde saklama işlemini ifade eder. Bu ek kopya size bir kurtarma noktası sağlayarak yanlışlıkla silinme, kaybolma veya bozulma durumunda verilerinizin geri yüklenmesini sağlar.
Etkili bir e-posta yedekleme sistemi sayesinde bu sorunlar önemli ölçüde azaltılabilir. Cihazınız bir kötü amaçlı yazılım saldırısına veya hedefli bir bilgisayar korsanlığı olayına kurban giderse, sağlam bir e-posta yedeklemesi, kaybolan veya tehlikeye giren verilerinize yeniden erişmenizi sağlayacaktır.
E-posta yedeklemenin bir diğer önemli avantajı da, özellikle felaketsel arızalar vb. durumlarda iş sürekliliğinin sağlanmasıdır. E-posta sunucularının arıza veya bakım nedeniyle kapalı kalması, önemli iş kesintilerine neden olarak kayıplara yol açabilir. Bir e-posta yedeği ile ana sistem onarılana kadar devam etmek için çevrimdışı veya bulut tabanlı bir e-posta sistemine sahip olabilirsiniz.
Özetle, e-posta yedekleme sadece ekstra bir veri koruma katmanı değildir; artan siber tehditler karşısında gerekli bir siber güvenlik bileşeni olarak ortaya çıkmıştır.
Güvenli Bir Email Gönderimi İçin Tavsiyeler
E-postayla gönderdiğiniz mesaj, ek ve resimler, herkesle paylaşılmasını istemediğiniz bilgiler içerebilir. Çok önemli sırlar saklamıyor olabilirsiniz, fakat bu yine de bilgilerinize herkesin ulaşması gerektiği anlamına gelmez. Bu yüzden e-posta göndermeden önce bazı güvenlik önlemleri almanız gerekir.
Şimdi bu ipuçlarını adım adım sizinle paylaşacağız:
1. Göndermeden Önce Düşünün
Her e-posta gönderdiğinizde, her şeyi şifrelemeniz gerekmez. Bir e-postayı şifrelemeniz gerekip gerekmediğini merak ediyorsanız, aşağıdaki soruları cevaplayın:
- E-posta değerli bir şey içeriyor mu (şifre, banka hesabı vb.)?
- Hassas bir şey mi iletiyorsunuz?
- Mesajınız bir son kullanma tarihi ekleyecek kadar hassas mı?
- E-postayı geri almak ister misiniz?
- Potansiyel olarak sizi veya başkalarını utandırıcı bir şey mi tartışıyorsunuz?
- E-posta, hızla değişen veya gelişen bir durumla mı ilgili?
Bu soruların herhangi birinin cevabı evet ise, mesajınızı korumak için bir e-posta şifreleme aracı kullanmak isteyebilirsiniz.
2. Güvenli E-posta Kişileri Listesi Oluşturun
Güvenli kişilerinizin bir listesini yapın. Bunlar; arkadaşlarınız, çocuklarınız, doktorunuz, avukatınız veya muhasebeciniz gibi her zaman şifreli, güvenli e-posta mesajları alması gereken kişiler olabilir.
Ayrıca, nereden e-posta gönderdiğinizin de farkında da olmanız gerekir. İş e-posta adresinizden bu listedekilere göndereceğiniz bir e-posta, BT’nizin önümüzdeki haftaki yemek pişirme planlarınızı görmesi ile sonuçlanabilir.
3. İki Faktörlü Kimlik Doğrulama Kullanın
Eğer daha önce hack’lendiyseniz ne kadar güvenlik önlem alırsanız alın, bunun herkesin başına gelebileceğini bilirsiniz. Fakat güvenlik önlemlerini bir üst düzeye taşırsanız, kendinizi daha güvende hissedebilirsiniz.
Uzman Posta gibi iki faktörlü kimlik doğrulamayı destekleyen e-posta servis sağlayıcıları ile mobil cihazınıza gönderilen bir şifreyle güvenli bir kod kullanırsınız. Güvenliğinize ciddi manada değer veriyorsanız, iki faktörlü kimlik doğrulama olmayan bir hizmet kullanmamanız gerekir.
İlgili İçerik: MFA (Multi Factor Authentication): Nedir, Ne İşe Yarar, Nasıl Çalışır? Çok Faktörlü Kimlik Doğrulamanın Önemi
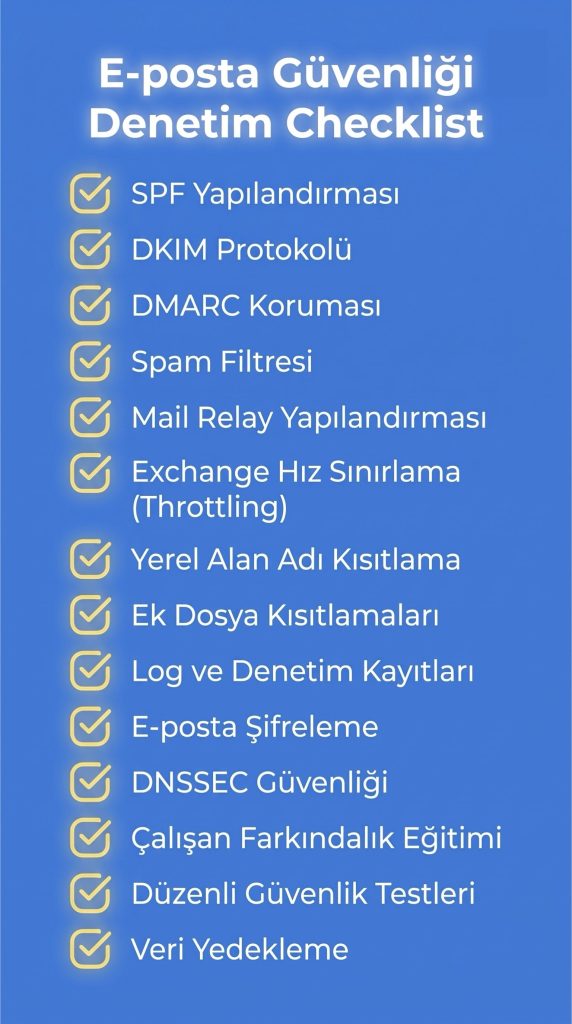
E-posta Güvenliği Denetim Checklist’i
E-postalarınızı güvenceye almak için asgari düzeyde aşağıdaki kontrol listesini uyguladığınızdan emin olun:
- Sender Policy Framework’ü (SPF) Etkinleştirin
- DomainKeys Identified Mail (DKIM) Protokolünü Etkinleştirin
- Domain-based Message Authentication, Reporting & Conformance (DMARC) Protokolünü Etkinleştirin
- Bir E-posta Spam Filtresi Kurun
- Posta Aktarım Parametrelerini Yapılandırın
- Yerel Posta Değiştiriciyi Devre Dışı Bırakın
- Ek Dosya Kısıtlamaları Belirleyin
- Günlük (Log) Görünürlüğünü ve Geçmişini Güvenceye Alın
- E-posta Şifrelemesini Değerlendirin ve Devreye Alın
- Olası DNS Saldırı Vektörlerini Önlemek İçin DNSSEC’i Açın
- Çalışanlarınızı Eğitin
- Yapılandırmaları Düzenli Olarak Test Edin
- Verilerinizi Yedekleyin
En Çok Sorulan Sorular
1. Antispam e-posta koruma nedir? E-posta güvenliği için önemi
Anti-spam, başta e-posta olmak üzere internet üzerinden gönderilen istenmeyen veya alakasız mesajlar olan spam’i önlemek için kullanılan teknolojileri, teknikleri ve uygulamaları ifade eder. Anti-spam çözümleri, kullanıcıların gelen kutularındaki spam e-postaları tespit etmek, engellemek veya filtrelemek için tasarlanmıştır. Spam’i tanımlamak için örüntü tanıma, kara listeler, makine öğrenimi algoritmaları ve e-posta kaynaklarının gerçekliğini kontrol etme gibi çeşitli yöntemler kullanırlar.
2. İş yerinde kurumsal şirket maili güvenliği nasıl sağlanır?
Aşağıdaki listede kurumsal şirket maili güvenliği için en verimli yöntemleri bulabilirsiniz:
- Kurumsal E-postayı Yalnızca Güvenli Cihazlarda Kullanın: E-posta güvenliği protokollerinden ilki, kurumsal e-posta’ların yalnızca güvenilir cihazlarda kullanılmasıdır. En son antivirüs ve işletim sistemi güncellemeleri ile güvence altına alınmış cihazların kullanılması, e-posta hesaplarında güvenlik ihlali olasılığını önemli ölçüde azaltır.
- Güçlü Parolalar Oluşturun: Güçlü parolalar, e-posta güvenliği sağlamak için önemli bir adımıdır. Bu yüzden çalışanlar, alfanümerik ve özel karakterlerin karışımından oluşan benzersiz parolalar oluşturmaya teşvik edilmelidir. Bu, bilgisayar korsanlarının şifreleri tahmin etmesini ve ardından e-posta hesaplarınıza erişmesini biraz daha zorlaştırır.
- Birden Fazla Hesapta Aynı Parolayı Kullanmayın: Çeşitli platformlarda aynı parolayı kullanmak birçok kişinin yaptığı yaygın bir hatadır. Fakat farklı siteler için benzersiz parolalar kullanmak, bilgisayar korsanlarının tüm hesaplara aynı anda erişim sağlama olasılığını önemli ölçüde azaltır.
- Şifrelerinizi Düzenli Olarak Değiştirin: Parolaları periyodik olarak değiştirmek, en önemli e-posta güvenliği uygulamalarından bir diğeridir. Bu yüzden optimum güvenlik için şifrelerinizi her 90 günde bir, hatta daha kısa sürede değiştirin.
- Çok Faktörlü Kimlik Doğrulama Kullanın: Çok faktörlü kimlik doğrulama genellikle iki faktörlü kimlik doğrulama veya iki adımlı doğrulama olarak adlandırılır. Giderek daha popüler hale gelmiştir, çünkü hesap sahibinin erişim için iki veya daha fazla kimlik formu sağlamasını gerektirerek e-posta güvenliğini artırır.
- Şüpheli E-postaları Açmayın: Alışılmadık bir konu satırına sahip olan veya bilinmeyen bir göndericiden alınan e-postalar, önemli verileri çalmayı amaçlayan kimlik avı dolandırıcılığı olabilir. Bu yüzden çalışanları dikkatli olmaya ve şüpheli e-postaları bildirmeye teşvik edin. Bu noktada içerik filtreleriyle donatılmış bir e-posta ağ geçidi kullanmak, e-posta kaynaklı bu tehditleri azaltmada son derece yararlı olabilir.
- Güvenli E-posta Ağ Geçitleri Kullanın: Güvenli e-posta ağ geçitleri, e-posta güvenliğini yönetmek için birleştirilmiş bir arayüz sağlar. Bu ağ geçitleri spam, kötü amaçlı yazılım ve kimlik avı saldırılarını engellemeye yardımcı olur. Ayrıca e-posta eklerinin hedeflenen alıcıya güvenli bir şekilde teslim edilmesini sağlar.
- Halka Açık İnternet Kullanmaktan Kaçının: Siber güvenliğin en büyük risk faktörlerinden biri halka açık internet erişimini kullanmaktır. Bu yüzden ne kadar kolay olursa olsun, çalışanlarınızı halka açık Wi-Fi ağlarını kullanmamaları konusunda uyarın. Herkese açık internet iletişiminin güvenlik risklerini onlara açıklayın ve verileri güvende tutmak için yalnızca güvenilir Wi-Fi veya VPN kullanmaları gerektiğini bildiklerinden emin olun.
- Özel Bilgilerinizi Paylaşmayın: Çoğu insan en özel bilgilerini yabancılarla paylaşmaz. Ancak söz konusu e-posta’lar olduğunda, birçok kişi güçlü güvenlik önlemleri alınmadığı sürece bu iletişim yöntemiyle özel bilgilerini paylaşmanın tehlikelerinin farkında değildir. Fakat e-posta’ların hassas kişisel veya iş bilgilerinin paylaşılacağı yerler olmayacağını unutmayın.
3. Bireysel e-posta güvenliği nasıl sağlanır?
Bilgilerimizin %100 güvenli olduğundan emin olmanın bir yolu olmasa da, çoğunlukla zarardan uzak durmak için yapabileceğiniz birkaç şey vardır.
Aşağıda e-posta hesabınızı (veya hesaplarınızı) korumanın en iyi yollarının bir listesini bulabilirsiniz.
- Güvenli şifreler kullanın: Çoğu şifrenin ne kadar zayıf olduğunu yapılan birçok araştırma gösteriyor. Fakat siz siz olun kendi şifrelerinizi 1234 düzeyinde basit tutmayın. İyi bir şifrenin en az 10 karakter uzunluğunda, büyük ve küçük harflerin kombinasyonundan oluştuğunu ve özel bir karakter içerdiğini bilin.
- Ekleri açarken çok dikkatli olun: Özellikle tanımadığınız birinden gelen bir e-posta’da, eki açmadan önce e-postayı tarayın. Virüs veya kötü amaçlı yazılımlarının yüzde doksanının eklerle bilgisayarlara bulaştığını unutmayın.
- E-posta iletilerinize hassas bilgiler eklemeyin: E-posta, veri sızıntısında birincil kaynaklarından biridir. Birisine hassas bir bilgi vermek zorundaysanız, bu kişileri aramayı düşünün. Hassas bir belge göndermeniz gerekiyorsa, belki de farklı yöntemler deneyebilirsiniz.
- Spam veya kimlik avı e-posta’larına yanıt vermeyin: Spam’ların %3’ünden fazlası kötü amaçlı yazılım taşır. Bu önemsiz bir yüzde gibi görünse de, her gün aldığınız spam e-posta’ların sayısı düşünüldüğünde, bazılarında mutlaka kötü amaçlı yazılıma denk geleceğiniz anlamına gelir. Bu yüzden spam iletilere yanıt vermek şöyle dursun, bu e-posta’ları hemen spam olarak işaretleyin.
- Herkese açık Wi-Fi konusunda dikkatli olun: E-posta’larını sık sık kontrol eden iş insanları, birçok yerde genel Wi-Fi’den yararlanır ve bunu yaparken halka açık Wi-Fi’nin bilgisayar korsanları için harika bir fırsat olduğunu göz ardı eder. Fakat sonuç ne olursa olsun yine de böyle bir Wi-Fi ağını kullanmanız gerekiyorsa, en azından gerçek bir ücretsiz ağda olduğunuzu doğrulamanız gerekir. Bir bilgisayar korsanının kahve dükkanının ağına benzemek için kurduğu “ücretsiz” ağda olmadığınızdan ve giriş yaptığınız URL’nin başında bir “https:” bulunduğundan emin olun. “Https” de “s” görmüyorsanız veya güvenlikle ilgili bir sorun olduğuna dair bir uyarı alırsanız bu ağı kullanmayın.
Gerçekten güvenli hissetmek istiyorsanız, bir VPN (sanal özel ağ) hizmetine kaydolun.
4. E-posta koruma nedir? E-posta güvenliği için önemi
E-posta koruması, e-posta iletişimini yetkisiz erişim, kötüye kullanım ve siber tehditlere karşı güvence altına almak için alınan önlemleri ifade eder. E-posta mesajlarının gizliliğini, bütünlüğünü ve kullanılabilirliğini sağlamak için güvenlik protokollerinin ve teknolojilerinin uygulanmasını içerir.
E-posta koruma önlemleri, e-posta dolandırıcılığını, spam’i, kimlik avı saldırılarını, kötü amaçlı yazılımları ve diğer siber tehditleri önlemek için tasarlanmıştır. E-posta kimlik doğrulaması, şifreleme, erişim kontrolü ve izleme dahil olmak üzere birden fazla güvenlik katmanı içerir. Her katmanın yerine getirmesi gereken bir görevi vardır.
E-posta kimlik doğrulaması, e-posta sahteciliği ve kimlik avı saldırılarını önlemek için gönderenin kimliğini doğrulamayı içerir. Şifreleme, e-posta mesajlarının güvenli bir şekilde iletilmesini ve yalnızca yetkili kullanıcılar tarafından erişilebilir olmasını sağlar. Erişim kontrolü, e-posta hesaplarına ve iletimlerine erişim için kullanıcı izinlerinin yönetilmesini ifade eder. İzleme, siber tehditleri tespit etmek ve önlemek için e-posta trafiğinin izlenmesini ve analiz edilmesini içerir.
E-posta koruması, her büyüklükteki işletmenin hassas ve gizli bilgilerini koruması için kritik öneme sahiptir. Siber suçlular veri çalmak, dolandırıcılık yapmak ve siber saldırı düzenlemek için e-posta yoluyla işletmeleri giderek daha fazla hedef almaktadır.
E-posta koruması, bilgisayar korsanlarının kullanıcıları hassas bilgileri ifşa etmeleri için kandırmak amacıyla aldatıcı taktikler kullandığı siber dolandırıcılığı önlemek için kritik önem taşımaktadır.
İki adımlı doğrulama (2FA) kullanmak güvenlik için yeterli mi?
2FA, yetkisiz erişim riskini önemli ölçüde azaltsa da tek başına bir güvenlik garantisi sağlamaz. Adobe, LinkedIn ve Yahoo gibi büyük şirketler bile mevcut güvenlik önlemlerine rağmen veri ihlalleri yaşamıştır. Bu örnekler, 2FA’nın önemli bir adım olmasına karşın yine de aşılabilir bir yöntem olduğunu göstermektedir.
Bilgisayar korsanları, SMS kodları gibi, ele geçirilebilen veya sosyal mühendislik teknikleriyle manipüle edilebilen belirli 2FA türlerine dayalı sistemlerdeki zafiyetlerden yararlanabilir. Ayrıca, ikincil doğrulama faktörü, kötü tasarlanmış bir kimlik doğrulama uygulaması veya token (güvenlik anahtarı) gibi güvenilir olmayan yazılım ya da donanımlara dayanıyorsa, bu durum söz konusu sistemleri siber saldırılara açık hale getirebilir.
SPF, DKIM ve DMARC kayıtları nedir, e-posta güvenliğinde neden önemlidir?
SPF, DKIM ve DMARC, e-posta kimlik doğrulaması için güçlü bir üçlü oluşturur ve e-posta iletişimini güvence altına almak ve doğrulamak için birlikte çalışır. Her protokol farklı bir rol oynar: SPF, gönderen sunucuyu doğrular, DKIM, e-posta içeriğinin bütünlüğünü sağlar ve DMARC, ayrıntılı raporlama sağlarken alan adı ile görünür “Gönderen” adresi arasındaki hizalamayı zorunlu kılar.
Ancak SPF ve DKIM’nin sınırlamaları vardır. SPF, alıcılara gösterilen “Gönderen” adresini doğrulamaz ve DKIM’de hata ilkesini zorunlu kılacak bir mekanizma yoktur. DMARC, görünürdeki “Gönderen” adresi ile doğrulanan alan adının birebir eşleşmesini şart koşarak bu güvenlik boşluklarını kapatır ve bilgisayar korsanlarının e-posta sahteciliği yapmasını engeller.
E-posta şifremi ne sıklıkla değiştirmeliyim?
Başlangıçta, parolaların yılda birkaç kez, genellikle de üç ayda bir düzenli olarak değiştirilmesi öneriliyordu. En azından bir süre boyunca uzmanların görüşü bu yöndeydi. Ancak bu durum değişti. Günümüzde yaygın görüş, parolanın sık değiştirilmesinden ziyade doğru bir şekilde seçilmesine odaklanılması gerektiği yönündedir. Temel olarak, birbirinden farklı ve uzun birçok parolayı akılda tutmaya çalışmak yerine bir parola yöneticisi kullanılması tavsiye edilir.
Şüpheli bir e-posta ekini yanlışlıkla açarsam ne yapmalıyım?
Aniden tıkladığınız e-postanın meşru olup olmadığını veya kimlik avına maruz kalıp kalmadığınızı merak ettiğiniz o panik anında, hasarı azaltmak için hemen harekete geçin ve aşağıdaki adımları uygulayın:
- Paylaştığınız bilgileri (ör. şifreler, kullanıcı adları, finansal bilgiler) belirleyin. Etkilenen hesaplarda son değişiklikleri veya tuhaf etkinlikleri kontrol edin. BT çalışanınızın ne olduğunu bilmesini sağlayın.
- İnternet bağlantısını kesin. Bu, kötü amaçlı yazılımların daha fazla yayılmasını önlemeye yardımcı olur.
- Güvenliği ihlal edilmiş veya güvenliği ihlal edilmiş olması muhtemel tüm hesapları güncelleyin. Güçlü, benzersiz şifreler kullanın.
- Zararlı indirmeleri veya yazılımları kontrol etmek için virüsten koruma araçlarını kullanın.
- Bankanızla veya kredi kartı şirketinizle iletişime geçin. Herhangi bir anormal etkinliği derhal bildirin.
- Siber saldırıdan etkilenmiş olabilecek herkesi ve yetkilileri bilgilendirin.
- E-postayı kimlik avı girişimi olarak işaretlemek için e-posta sağlayıcınızın özel raporlama araçlarını kullanın.
Açık Wi-Fi ağlarında e-posta kontrol etmek güvenli mi?
Halka açık Wi-Fi ağları, siber suçluların internete erişmek için kullandığınız cihazı izlemesi, dinlemesi ve hatta çalması için bir erişim noktası yaratır. Bilgisayar korsanları, şifresiz bu ağlarda aradaki trafiği izleyerek (Man-in-the-Middle) e-posta hesap bilgilerinizi, oturum çerezlerinizi ve hassas yazışmalarınızı kolayca ele geçirebilir. Bu nedenle ortak ağlarda e-postalarınıza erişirken güvenilir bir VPN kullanmak, mobil veriyi tercih etmek ve iki faktörlü kimlik doğrulamayı (MFA) mutlaka devrede tutmak gerekir.
Kurumsal e-posta güvenliği için hangi yazılımlar kullanılmalı?
Microsoft ekosistemini yerleşik olarak korumak için Microsoft Defender for Office 365; küresel ölçekte gelişmiş oltalama, sandbox ve BEC koruması için Proofpoint Threat Protection; Türkiye’deki KVKK düzenlemeleri, yerli veri barındırma gereksinimleri ve dahili DLP avantajı için ise Unified Mail Gateway (UMG) gibi bütünleşik e-posta güvenlik yazılımları kullanılabilir.
E-posta Dolandırıcılığı Nedir? Örnekler, Tanım ve Bildirim
E-posta dolandırıcılığı çevrimiçi yaşamımızda gündelik bir risktir ve…
Mail Hesabım Çalındı, Ne Yapmalıyım? İşte Yapmanız Gerekenler (2026 Güncel)
E-posta hesapları, sadece günlük yaşamın vazgeçilmez bir parçası…
DMARC Kaydı Nedir? E-Posta Güvenliği İçin Neden Önemlidir?
Günümüzün hızla dijitalleşen ortamında, her ölçekten işletme kimlik…
En İyi 10 Toplu Mail Gönderme Programı ve Servisi (2026 Güncel)
Toplu mail gönderme programları, pazarlamacıların farklı alıcı listelerine…E-Posta Güvenliği Nasıl Sağlanır? Güvenli E-Mail Gönderimi İçin Tavsiyeler
Bireyler gibi küçük ve orta ölçekli işletmeler de…
Gelen Kutusunu AI İle Sıfırlamak (Inbox Zero Pratiği)
Microsoft tarafından yapılan bir araştırmaya göre, en yoğun…
E-posta İmzasında Hukuken Bulunması Gerekenler
Günümüzün dijital öncelikli iş ortamında, hedef kitlenizle olan…
Yeni Çalışanın İlk Gün Şirket E-posta Kurulumu (2026 Onboarding Checklist)
Çalışan oryantasyonu, yeni çalışanların rollerine ve kuruma entegre…
Soğuk E-posta (Cold Mail) Nedir? Soğuk E-posta Türkiye’de İşe Yarıyor mu?
QuickMail tarafından yapılan bir araştırmaya göre, ortalama soğuk…
Otel Wifi’sinde E-posta Kontrol Etmek Güvenli mi? Gerçek Risk Ne?
Otele giriş yapar yapmaz ilk sorduğumuz şeylerden biri…
Bounce Mesajlarını Okumak: 550, 421, 452 Ne Anlama Geliyor?
Radicati verilerine göre dünya genelinde her gün 375…
En İyi 10 E-Posta Uygulaması ve Özellikleri
E-postaları düzenlemek ve yönetmek zaman alıcı bir iştir.…