Şirketler İçin E-posta Güvenliği Rehberi
15 Ekim 2026

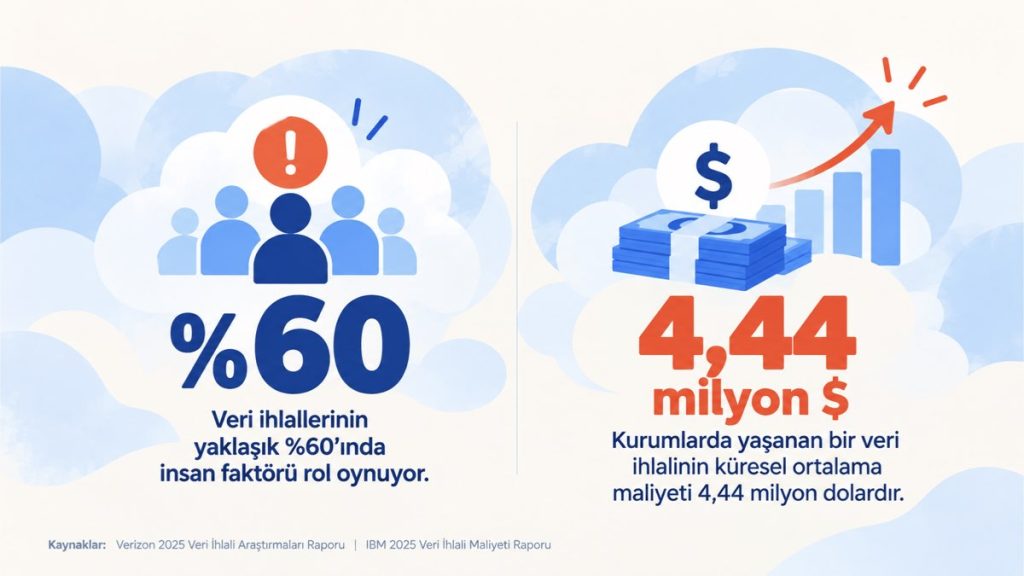
Verizon’un 2025 Veri İhlali Araştırmaları Raporu’na göre, doğrulanmış veri ihlallerinin yaklaşık %60’ında insan faktörü rol oynamaktadır. IBM’in 2025 Veri İhlali Maliyeti Raporu’na göre ise, kurumlarda yaşanan bir veri ihlalinin küresel ortalama maliyeti 4,44 milyon dolardır.
Gizle
Bu veriler, e-posta güvenliğine yeterli zaman ve kaynak ayrılmasının önemini ortaya koymaktadır. Kurumunuzun siber tehditlere karşı daha güçlü bir savunma oluşturabilmesi için mevcut kaynaklarını doğru kullanması ve etkili güvenlik stratejilerini hayata geçirmesi gerekir.
E-posta Güvenliği Nedir?
E-posta güvenliği, e-posta sistemlerini siber saldırılara ve diğer güvenlik tehditlerine karşı korumak amacıyla uygulanan yöntem ve önlemlerin bütünüdür. Kurumsal e-posta güvenliği ise, yalnızca istenmeyen iletileri engellemekle sınırlı değildir. Çalışanların hesaplarını, kurumsal yazışmaları ve e-posta yoluyla paylaşılan hassas ticari bilgileri yetkisiz erişime, veri sızıntılarına ve diğer siber tehditlere karşı korumayı amaçlar.
Modern e-posta güvenliği çözümleri, e-postaların bir kuruluşa nasıl giriş yaptığını ve kurum içinde çalışanlar arasında nasıl dolaştığını kapsar. Ayrıca, e-posta sistemlerine kimlerin erişimi olduğunu ve bu kişilerin hangi işlemleri yapmalarına izin verildiğini de göz önünde bulundurur.
Güvenli E-posta Neden Önemlidir?
Yeterli e-posta güvenliği önlemlerine sahip olmayan kurumlar, kimlik avı ve diğer e-posta tabanlı siber saldırılara karşı daha savunmasızdır. Etkili e-posta güvenliği önlemleri ise, kötü amaçlı iletilerin tespit edilmesine, yetkisiz erişim girişimlerinin engellenmesine ve e-posta yoluyla gerçekleştirilen siber saldırı riskinin azaltılmasına yardımcı olur.
Çoğu durumda, e-posta saldırıları kullanıcıları sahte bir transfer isteğini onaylamaya, gizli bilgileri ifşa etmeye veya ağı enfekte edebilecek veya verilerinizi fidye karşılığında ele geçirebilecek kötü amaçlı yazılımları indirmeye ikna etmeye çalışır.
İşletmenizin büyüklüğü ne olursa olsun, başarılı bir e-posta kimlik avı saldırısı, finansal kayıplar, işlerin aksaması ve itibar kaybı dahil olmak üzere farklı sorunlara yol açabilir. Güvenli e-posta ile, üçüncü taraflar veya bilgisayar korsanları iletişimlerinizi ele geçirmekte zorlanır, bu sayede riskiniz azalır.
E-posta Güvenliğinin Bileşenleri
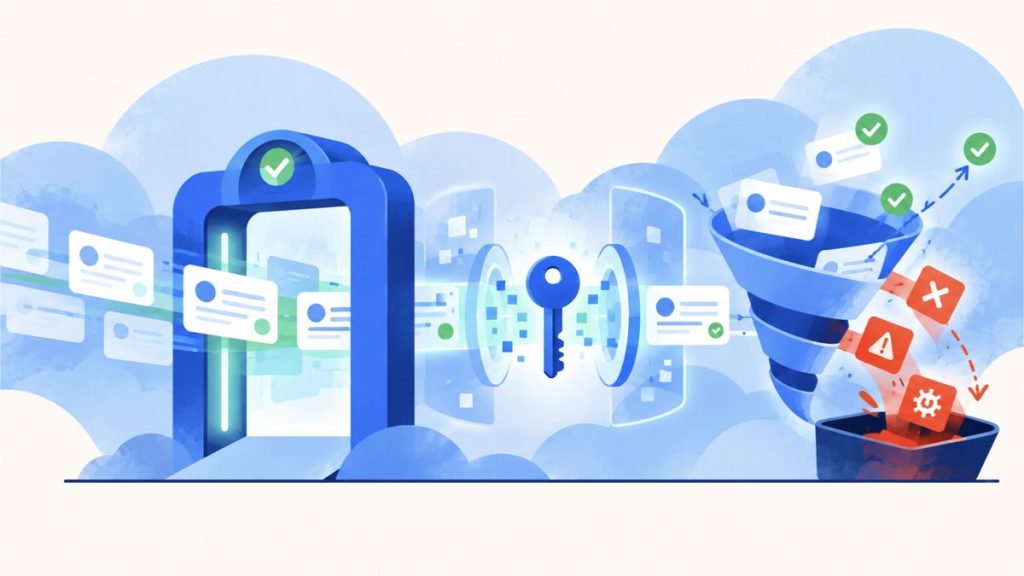
E-posta güvenliği tek bir araç veya çözümden ibaret değildir, kapsamlı bir koruma sağlamak için birlikte çalışan çeşitli bileşenlerden oluşur. Bu bileşenler arasında güvenli e-posta ağ geçitleri, e-posta şifreleme, istenmeyen posta (spam) filtreleri ve daha fazlası yer alır. Bu bileşenlerin her biri, farklı e-posta tehdit türlerine karşı korunmada hayati bir rol oynar.
Güvenli E-posta Ağ Geçitleri
Güvenli E-posta Ağ Geçitleri (SEG’ler), e-posta güvenliğinde ilk savunma hattını oluşturur. E-posta sunucusunu gelen tehditlerden korur ve giden iletilerin güvenlik politikalarına uygunluğunu denetler. SEG’ler, e-posta iletişimini güvence altına almak için virüs taraması, spam filtreleme ve gelişmiş tehdit koruması gibi çeşitli teknikler kullanır.
SEG’ler ayrıca veri kaybını önleme (DLP) yetenekleri de sunar. Hassas verilerin kaybını önlemek amacıyla giden e-postaları izlerler. Bu durum, özellikle hassas müşteri verileriyle işlem yapan işletmeler için büyük önem taşır.
E-posta Şifreleme
E-posta şifreleme, e-posta içeriğinin gizliliğini korumak için kullanılan bir tekniktir. Okunabilir metni, yalnızca hedeflenen alıcı tarafından çözülebilen, okunamaz bir biçime dönüştürür. Bu sayede, e-posta iletim sırasında ele geçirilse bile içeriğin güvende kalması sağlanır.
Transport Layer Security (TLS), Pretty Good Privacy (PGP) ve Secure/Multipurpose Internet Mail Extensions (S/MIME) dahil olmak üzere çeşitli e-posta şifreleme yöntemleri mevcuttur. Her yöntemin kendine özgü avantajları vardır. Bunlar, gereken güvenlik düzeyine göre tercih edilir.
İstenmeyen Posta (Spam) Filtreleri
Spam e-postalar sadece rahatsız edici değildir, aynı zamanda ciddi bir güvenlik riski de oluşturabilir. Genellikle oltalama saldırıları ve kötü amaçlı yazılımların yayılması için kullanılır. Bu nedenle, spam filtreleri e-posta güvenliğinin vazgeçilmez bir bileşenidir.
Spam filtreleri, istenmeyen e-postaları tespit etmek ve engellemek için çeşitli teknikler kullanır. Bunlar arasında sezgisel analiz, içerik filtreleme ve IP itibar kontrolleri yer alır. Bazı gelişmiş filtreler, yeni spam tekniklerine uyum sağlamak için makine öğreniminden de yararlanır.
E-posta Güvenliği Tehditleri
E-posta, siber suçlular için yaygın bir saldırı yöntemidir. Bu kişiler; oltalama, hedef odaklı oltalama, spoofing ve kötü amaçlı yazılım dağıtımı gibi çeşitli tekniklerle e-posta iletişimini istismar eder. Bu siber tehditleri anlamak, etkili bir e-posta güvenliği sağlamanın ilk adımıdır.
Oltalama (Phishing)
Oltalama, siber suçluların kullanıcıları kandırarak kullanıcı adı, parola ve kredi kartı bilgileri gibi hassas verileri açığa çıkarmalarını sağladığı bir tekniktir. Bilgisayar korsanı, güvenilir bir kaynaktan geliyormuş gibi görünen bir e-posta göndererek kullanıcıyı bir bağlantıya tıklamaya veya bir eki indirmeye yönlendirir. Oltalama saldırıları; veri ihlalleri, maddi kayıplar ve kimlik hırsızlığı gibi ciddi sonuçlara yol açabilir. Bu nedenle, oltalama saldırılarını tespit etmek ve önlemek adına etkili tedbirler almak büyük önem taşır.
Hedef Odaklı Oltalama (Spear Phishing)
Hedef odaklı oltalama, oltalama yönteminin daha spesifik bir hedef gözetilerek gerçekleştirilen türüdür. Bilgisayar korsanı, hedeflenen kişi hakkında araştırma yapar ve kişiye özel, daha ikna edici bir e-posta hazırlar. Bu yöntem genellikle üst düzey yetkilileri veya işletmeleri hedef almak için kullanılır. Hedef odaklı yapısı nedeniyle, bu tür siber saldırıların tespit edilmesi ve önlenmesi daha zor olabilir. Bu süreç, gönderen itibar kontrolleri ve e-posta kimlik doğrulama gibi gelişmiş güvenlik önlemleri gerektirir.
E-posta Sahteciliği (Email Spoofing)
E-posta sahteciliği, bir e-postadaki gönderen adresinin taklit edilmesi veya değiştirilmesi tekniğidir. E-posta güvenilir bir kaynaktan geliyormuş gibi görünse de, aslında kötü niyetli bir kaynaktan gönderilmiştir. Bu yöntem sıklıkla oltalama ve istenmeyen e-posta kampanyalarında kullanılır. SPF, DKIM ve DMARC gibi e-posta kimlik doğrulama teknikleri, e-posta sahteciliğini önlemeye yardımcı olabilir. Bu teknikler, gönderenin kimliğini doğrular ve sahte e-postaları engeller.
Kötü Amaçlı Yazılım
Kötü amaçlı yazılımlar e-posta yoluyla da yayılır. Genellikle PDF veya fotoğraf gibi zararsız görünen bir dosya ya da bağlantı kılığında gelirler. Üzerine tıklandığında veya indirildiğinde cihazınıza sızabilir, verilerinizi ele geçirebilir ya da sisteminizin başkası tarafından kontrol edilmesine yol açabilirler. Bu durum, hem işletmeler hem de bireyler için ciddi bir sorun teşkil edebilir. Etkili filtreler ve düzenli güncellemeler, bu tehditleri herhangi bir zarara yol açmadan önce erkenden tespit etmeye yardımcı olabilir.
Spam
Spam mesajlar, reklamlarla veya kimsenin talep etmediği tekliflerle doludur. Ancak bazen spam, sizi sahte sitelere yönlendiren bağlantılar veya cihazınıza zarar verebilecek dosyalar gibi gizli tuzaklar da içerebilir. Tehlikeli olmasa bile gelen kutularını gereksiz iletilerle doldurarak işleri yavaşlatabilir. Akıllı filtreler bu tür içerikleri engelleyerek kullanıcıların gerçekten önemli olan konulara odaklanmasını sağlar.
Business Email Compromise (BEC)
Bilgisayar korsanları, BEC vakalarında şirket yöneticisi, tedarikçi veya bir müdür gibi davranır. Para transferi ya da hassas veriler talep eden acil bir istekte bulunur. İletide genellikle herhangi bir ek dosya veya bağlantı yer almaz. Bu da saldırının tespit edilmesini zorlaştırır. Mesaj, hedefi gerekli kontrolleri yapmadan hızlı hareket etmeye zorlayan bir baskı unsuru içerir. Bu tür siber saldırıların fark edilmesi zor olabileceğinden, çalışanların olası tehditleri nasıl tespit edecekleri konusunda bilinçlendirilmesi ve özellikle aciliyet hissi yaratan veya olağan iş süreçlerinin dışında kalan şüpheli taleplerin doğruluğunun mutlaka teyit edilmesi büyük önem taşır.
Whaling (Üst Düzey Yönetici Oltalama)
Bir kurumun üst düzey yöneticilerini hedef alan bir oltalama türü olan whaling saldırılarında nihai amaç, hedefi sahte hesaplara para yatırmaya ikna etmektir. Bu yöntem kapsamlı bir araştırma ve hazırlık süreci gerektirir. Dolandırıcıların, yönetim kurulu veya üst düzey yönetici (C-suite) seviyesindeki kişilerin kimliğine bürünebilecek veya onları kandırabilecek düzeyde yetkinliğe sahip olmaları gerekir.
Fidye Yazılımı
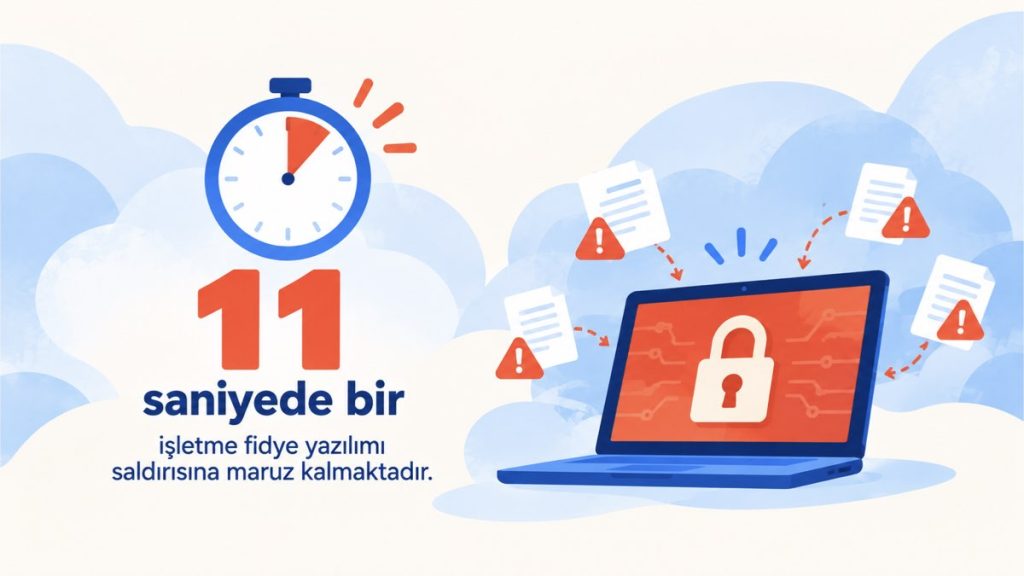
Fidye yazılımı, dolandırıcının hesabına belirli bir miktar para yatırılana kadar hedefin sistemine erişimi engellemek amacıyla kötü amaçlı yazılımlardan yararlanır. Cybersecurity Ventures verilerine göre, her 11 saniyede bir işletme fidye yazılımı saldırısına maruz kalmaktadır. Genellikle fidye, izi sürülemeyen Bitcoin cinsinden talep edilir. Bu durum, bilgisayar korsanlarının işledikleri suçun ardından yakalanmadan kurtulmalarını kolaylaştırır.
İçeriden Gelen Tehditler
Tüm e-posta güvenliği tehditleri dışarıdan gelmez, bazen tehlike kurumunuzun içinden gelir. Çalışanların kasıtlı veya farkında olmadan gerçekleştirdiği eylemler, kurumsal e-posta güvenliğini ciddi şekilde tehlikeye atabilir. Bu, kimlik bilgilerinin paylaşılmasını, hassas bilgilerin kişisel e-posta hesaplarına sızdırılmasını veya sosyal mühendislik saldırılarına hedef olmayı içerebilir. Özellikle işten ayrılmalarına rağmen e-posta sistemlerine erişim yetkileri kaldırılmayan çalışanlar, kurumlar için ciddi bir güvenlik riski oluşturur.
E-posta Güvenliğinin Faydaları
Etkili bir e-posta koruması yalnızca dolandırıcılığı önlemekle kalmaz, aynı zamanda kurumunuzun verimliliğini korumasına ve gereksiz risklerden kaçınmasına yardımcı olan bir dizi avantaj da sağlar. Bu avantajlar aşağıdakileri içerir:
Kurumsal İtibarınızı Korur
E-posta güvenliğindeki açıklar, hassas şirket bilgilerinin ve müşteri verilerinin yetkisiz kişilerin eline geçmesine neden olabilir. Bu tür güvenlik ihlalleri, kurumların itibarını zedeleyerek müşteri ve iş ortaklarının güvenini sarsabilir. Etkili e-posta filtreleme çözümleri ise, olası tehditleri önlemeye yardımcı olarak hem kurumsal verilerin korunmasına hem de şirketin güvenilirliğinin sürdürülmesine katkı sağlar.
Çalışanların İşlerine Odaklanmasını Sağlar
Gereksiz e-postaları, dolandırıcılık girişimlerini ve şüpheli mesajları ayıklamak çalışanların zaman kaybetmesine neden olur. Etkili e-posta filtreleri, bu tür iletilerin gelen kutusuna ulaşmasını engelleyerek çalışanların zamanlarını daha verimli kullanmalarına ve asıl işlerine odaklanmalarına yardımcı olur.
Yasal Yükümlülükleri Karşılar
KVKK gibi yasalar, insanların kişisel bilgilerinin güvenliğini sağlamak amacıyla vardır. Bunları göz ardı etmek ciddi cezalara yol açabilir. Akıllı bir e-posta güvenlik sistemi, hassas verilerin yanlış ellere geçmemesini sağlamaya yardımcı olur. Ayrıca, sistemlerinizin ilgili yasal düzenlemelere ve düzenleyici kurumların gerekliliklerine uygunluğunu destekleyerek olası uyumluluk risklerinin azaltılmasına yardımcı olur.
Maddi Kayıpları Azaltır
Tek bir dolandırıcılık e-postası, binlerce hatta milyonlarca liralık kayıp anlamına gelebilir. Sahte faturalardan hesap erişimlerine kadar, bilgisayar korsanları size nasıl maliyet çıkaracaklarını iyi bilir. Bu tür mesajları erkenden tespit etmek, mali kaynaklarınızı korumanızı sağlar. Ayrıca, önlenebilecek bir sorunun yarattığı karmaşayı gidermenin getireceği sıkıntı ve maliyetlerden de kurtulmuş olursunuz.
Daha Güvenli Bir Çalışma Ortamı Yaratır
Çalışanlar her mesajdan şüphe duymak zorunda kalmadıklarında, iş birliği yapmaya ve yeni araçları kullanmaya daha istekli olurlar. Güçlü e-posta savunma sistemleri, daha az endişe ve daha az hata anlamına gelir. Bu sistemler aynı zamanda daha hızlı kararlar, daha sorunsuz bir ekip çalışması ve güvenli bir iş yeri ortamı sağlar.
E-posta Güvenliği için En İyi Uygulamalar
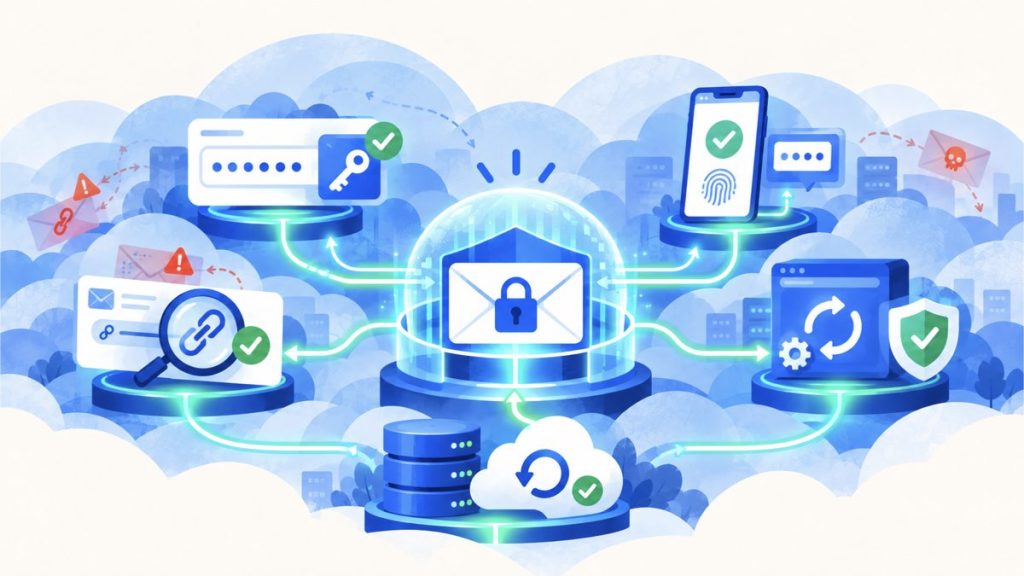
E-posta güvenliği açısından doğru araçlara ve çözümlere sahip olmak hayati önem taşısa da, en iyi uygulamaları takip etmek de bir o kadar önemlidir. Bu uygulamalar arasında kullanıcı eğitimi, düzenli güncellemeler ve yedeklemeler gibi unsurlar yer alır.
Çok Faktörlü Kimlik Doğrulamayı (MFA) Etkinleştirin
MFA, kullanıcıların hesaplarına erişebilmek için iki veya daha fazla doğrulama faktörü sunmasını gerektirir. Bu da saldırganların parolayı ele geçirmiş olsalar bile sisteme sızmalarını önemli ölçüde zorlaştırır. Microsoft’a göre, MFA’yı etkinleştirmek hesapların ele geçirilmesine yönelik saldırıların %99,9’undan fazlasını engelleyebilir. Bu, nispeten basit bir siber güvenlik yatırımı için olağanüstü bir getiridir.
Güvenli E-posta Ağ Geçitleri Kullanın
Güvenli bir e-posta ağ geçidi, e-posta sistemleriniz ile dış dünya arasında yer alır ve gelen ve giden e-posta mesajlarını kullanıcılarınıza ulaşmadan önce tehditlere karşı tarar. Bu araçlar, kimlik avı girişimlerini, kötü amaçlı yazılımları, spam’i ve diğer e-posta tabanlı tehditleri belirleyebilir ve engelleyebilir. Bu yüzden şüpheli e-posta eklerini güvenli bir sanal ortamda analiz edebilen, tehditleri farklı yöntemlerle tespit edebilen ve zararlı bağlantılara karşı URL yeniden yazma özelliği sunan çözümleri tercih edin.
Düzenli Güncelleme ve Yamalar Sağlayın
Yazılım açıkları, siber suçlular tarafından e-posta hesaplarına yetkisiz erişim sağlamak amacıyla kullanılabilir. Bu nedenle, e-posta istemcileri ve sunucuları da dahil olmak üzere tüm yazılımları güncel tutmak hayati önem taşır.
Düzenli güncellemeler ve yamalar yalnızca yeni özellikler sunmakla kalmaz, aynı zamanda güvenlik açıklarını da giderir. Güncellemelerin zamanında yapılmasını sağlamak için mümkün olan her durumda otomatik güncellemelerin etkinleştirilmesi önerilir.
Güçlü Parola Politikaları Uygulayın
Diğer kimlik doğrulama yöntemlerinin yaygınlaşmasına rağmen, parolalar e-posta güvenliği açısından kritik bir ilk savunma hattı olmaya devam etmektedir. Bu yüzden karmaşık, düzenli olarak değiştirilen ve birden fazla hizmette tekrar kullanılmayan parolalar gerektiren politikalar uygulayın. Çalışanların parolalarını kâğıda veya güvenli olmayan metin dosyalarına kaydetmek zorunda kalmadan güçlü ve benzersiz parolalar oluşturup güvenli biçimde saklayabilmeleri için kurumunuzda bir parola yöneticisi kullanmayı değerlendirin.
E-posta Şifreleme Kullanın
E-posta şifreleme, mesaj içeriğini yetkisiz erişime karşı koruyarak hassas bilgilerin yalnızca hedeflenen alıcılar tarafından okunabilmesini sağlar. İhtiyaçlarınıza bağlı olarak, şifrelemeyi farklı düzeylerde uygulayabilirsiniz:
- E-posta sunucuları arasındaki bağlantıyı şifrelemek için Transport layer security (TLS)
- Mesajların asıl içeriğini korumak için uçtan uca şifreleme
- Gönderen kimliğini ve mesaj bütünlüğünü doğrulamak için e-posta imzalama sertifikaları
Verilerinizi Düzenli Olarak Yedekleyin
Tüm güvenlik önlemlerine rağmen, siber saldırılar veya teknik arızalar nedeniyle veri kaybı riski her zaman mevcuttur. Bu nedenle, düzenli veri yedekleme işlemleri e-posta güvenliği açısından büyük önem taşır.
Yedeklemeler, veri kaybı yaşanması durumunda bile verilerinizi hızla geri yüklemenizi ve faaliyetlerinize kaldığınız yerden devam etmenizi sağlar. Bu noktada, verilerinizin üç kopyasını iki farklı ortamda saklamayı ve bunlardan birini tesis dışında (farklı bir konumda) muhafaza etmeyi içeren “3-2-1 yedekleme kuralı”nın uygulanması önerilir.
Kurumsal E-posta Güvenlik Platformu Kullanın
SaaS oltalama (phishing), benzer görünümlü karakterlerle kullanıcıları yanıltma (homoglif) ve sahte web sitelerine yönlendirme (pharming) gibi yöntemlerle oltalama saldırıları giderek daha karmaşık hale gelmektedir. Bu yöntemler, kullanıcıların sahte bağlantıları ve giriş sayfalarını gerçeklerinden ayırt etmesini zorlaştırdığı için geleneksel güvenlik önlemleri tek başına yeterli olmayabilir. Bu nedenle kapsamlı bir e-posta güvenlik platformu, şüpheli bağlantı ve eklerin yanı sıra sahte oturum açma sayfalarındaki anormallikleri ve görsel farklılıkları da tespit ederek gelişmiş oltalama girişimlerine karşı koruma sağlamalıdır.
Gelişmiş bir e-posta güvenlik platformu, kurumun iletişim modellerini posta kutusu düzeyinde ve içeriden dışarıya doğru analiz etmek için API entegrasyonlarından yararlanır.
Bu platformlar gelen ve giden iletileri taramak, kimlik doğrulama hatalarını, şirket politikası ihlallerini veya diğer kötü niyetli unsurları tespit edip işaretlemek için yapay zeka ve makine öğrenimi teknolojilerini kullanır. Ayrıca, bir oltalama saldırısını saniyeler içinde tespit etmek amacıyla otomasyondan yararlanarak ekiplerinizin sorunları anında gidermesine yardımcı olur.
Herkese Açık Wi-Fi Ağlarında E-posta Erişimini Kısıtlayın
Çalışanlar kafelerde, havaalanlarında veya otellerde herkese açık Wi-Fi üzerinden e-postalarını kontrol ettiklerinde, oturum açma bilgilerini veya e-posta içeriklerini ele geçirebilecek “ortadaki adam” (man-in-the-middle) saldırıları gibi risklerle karşı karşıya kalırlar. Bu yüzden çalışanların güvenli olmayan ağlar üzerinden iş e-postalarına erişmesini önlemek amacıyla gerekli politika ve teknik kontrolleri hayata geçirin.
E-posta Erişimini Anında İptal Etmek için İşten Ayrılma Süreçlerini Otomatikleştirin
Çalışanlar işten ayrıldığında, şirket bilgilerine yetkisiz erişimi önlemek amacıyla e-posta erişimlerinin derhal sonlandırılması gerekir. Bu noktada manuel süreçler gecikmelere ve hatalara açık olup güvenlik açıklarına yol açar. Bu durum, İK sisteminizde bir çalışanın statüsü değiştiğinde e-posta erişimini anında iptal eden otomatik işten çözümler ile mümkündür.
Cihaz Yönetimi ile E-posta Erişimini Kontrol Edin
E-posta güvenliği açısından kullanılan cihazların güvenlik düzeyi de önemlidir. Disk şifrelemesi etkinleştirilmiş ve yazılımları güncel tutulan, şirket tarafından yönetilen bir dizüstü bilgisayar, güvenliği yeterince sağlanmamış kişisel bir akıllı telefona göre daha korumalı bir erişim ortamı sunar.
Mobil cihaz yönetimi (MDM) çözümleri, kullanıcıların görevlerine, cihaz türlerine ve güvenlik durumlarına göre erişim politikaları oluşturulmasını sağlar. Böylece şirketler, kurumsal e-posta hesaplarına hangi cihazlardan erişilebileceğini belirleyebilir ve gerekli güvenlik koşullarını karşılamayan cihazların erişimini sınırlandırabilir.
E-posta Etkinliklerini İzleyin ve Denetleyin
Olağandışı oturum açma konumları, toplu ek indirmeleri veya güvenlik ihlaline işaret edebilecek düzensiz gönderim kalıpları gibi şüpheli etkinlikleri tespit etmek amacıyla e-posta sistemlerinde günlük kaydı ve izleme mekanizmaları kurun. Düzenli denetimler, güvenlik açıklarının istismar edilmeden önce tespit edilmesine yardımcı olabilir ve bir ihlal yaşanması durumunda değerli bilgiler sağlayabilir.
Olay Müdahale Planı Geliştirin ve Test Edin
En iyi önleyici tedbirler alınsa bile, yine de olaylar meydana gelebilir. Bu noktada iyi kurgulanmış bir veri ihlali müdahale planına sahip olmak, bir sorun yaşandığında zararı en aza indirmeye yardımcı olur.
Planınız aşağıdaki adımları içermelidir:
- İhlali kontrol altına alma
- Nedeni araştırma
- Etkilenen sistemleri kurtarma
- İlgili tarafları bilgilendirme
- Geleceğe yönelik önleyici tedbirleri uygulama
Kullanıcıları Eğitin
Kullanıcılar genellikle e-posta güvenliğindeki en zayıf halkadır. Farkında olmadan kötü amaçlı bağlantılara tıklayabilir veya virüslü ekleri indirerek güvenlik ihlallerine yol açabilir. Bu nedenle, kullanıcı eğitimi e-posta güvenliğinin kritik bir parçasıdır.
Düzenli eğitim ve farkındalık programları, kullanıcıların riskleri anlamalarına ve potansiyel tehditleri fark etmelerine yardımcı olabilir. Kullanıcılara oltalama (phishing) e-postalarını nasıl tespit edecekleri, hassas bilgileri e-posta yoluyla paylaşmamanın önemi ve şüpheli e-postaları bildirme gerekliliği öğretilmelidir.
E-posta Güvenliği Araçları ve Teknolojileri
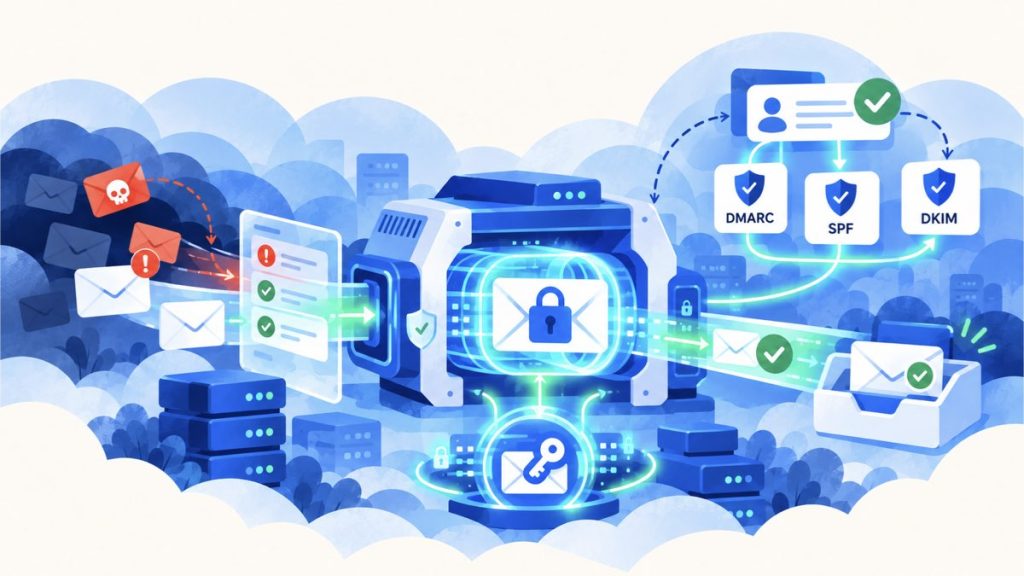
Aşağıdaki araçlar, yukarı bölümde ele aldığımız en iyi uygulamaların hayata geçirilmesine yardımcı olabilir:
Güvenli e-posta ağ geçitleri (SEG’ler)
SEG’ler; gelen ve giden tüm e-posta trafiğini kötü amaçlı yazılımlar, kimlik avı girişimleri ve istenmeyen e-postalar açısından tarar. E-posta kaynaklı tehditlere karşı ilk savunma hattı görevi görürler ve genellikle içerik filtreleme, gelişmiş spam filtreleri, ek tarama ve URL analizi gibi özellikler sunarlar.
E-posta şifreleme hizmetleri
Bu araçlar, e-posta yoluyla iletilen hassas bilgilerin gizli kalmasını ve üzerinde değişiklik yapılamamasını sağlar. Seçenekler, e-posta platformlarındaki yerleşik şifreleme özelliklerinden, gelişmiş yeteneklere sahip özel üçüncü taraf çözümlere kadar çeşitlilik gösterir.
DMARC, SPF ve DKIM
Bu üçlü kimlik doğrulama protokolü, e-postaların gerçekten iddia edilen alan adlarından geldiğini doğrulamaya yardımcı olur ve böylece bilgisayar korsanlarının meşru gönderenlerin kimliğine bürünmesini zorlaştırır:
- SPF (Sender Policy Framework): Alan adınız adına e-posta göndermeye hangi sunucuların yetkili olduğunu belirtir.
- DKIM (DomainKeys Identified Mail): E-postalara dijital imza ekleyerek, alıcıların iletilerin üzerinde değişiklik yapılmadığını doğrulamasını sağlar.
- DMARC (Domain-based Message Authentication, Reporting, and Conformance): SPF veya DKIM kontrollerinden geçemeyen iletilerle ne yapılması gerektiğini alıcı sunuculara bildirir
Uç nokta koruma platformları
Uç nokta güvenlik çözümleri, e-postanıza erişen cihazları koruyarak kötü amaçlı yazılım bulaşmalarını ve veri hırsızlığını önlemeye yardımcı olur. Modern uç nokta koruması, geleneksel antivirüsün ötesine geçerek davranış izleme, uygulama denetimi ve otomatik müdahale yeteneklerini de kapsar.
Sıfır güven (zero-trust) e-posta güvenliği platformları
“Asla güvenme, her zaman doğrula” ilkesine dayanan bu platformlar, aksi kanıtlanana kadar tüm e-postaları potansiyel olarak kötü niyetli kabul eder. Genellikle birden fazla güvenlik teknolojisini sürekli kimlik doğrulama ve sıkı erişim kontrolleriyle birleştirirler.
Şirketler Nasıl E-posta Güvenlik Politikası Oluşturur?
Etkili bir e-posta güvenliği stratejisi oluşturmak için açık ve uygulanabilir kurallar belirlemeniz gerekir. Bunun için aşağıdaki adımları izleyebilirsiniz:
Kabul edilebilir e-posta kullanımını tanımlayın
Şirketinizin e-posta sistemlerinin kabul edilebilir kullanımını tanımlayarak başlayın. Bu, hangi tür bilgilerin paylaşılabileceğini, şirket e-postasının kişisel kullanımıyla ilgili yönergeleri ve çalışanların dış iletişimde şirketi nasıl temsil etmesi gerektiğini kapsamalıdır. Aşırı kısıtlayıcı olmadan spesifik olun. Amaç, ekibinizin etkili bir şekilde çalışmasına izin verirken işletmenizi korumaktır.
Düzenli çalışan eğitimi şart koşun
Çalışanlara düzenli olarak güvenlik eğitimi verilmesi, kurumun e-posta güvenliği politikalarının önemli bir parçası olmalıdır. Siber tehditler sürekli değiştiğinden, çalışanların güvenlik konusunda güncel bilgilere sahip olması gerekir. Bu nedenle eğitimlerde, sektörü hedef alan gerçek saldırı örneklerine, güncel tehditlere ve çalışanların şüpheli e-postaları ve oltalama girişimlerini tanımasına yardımcı olacak uygulamalı çalışmalara yer verilmelidir. Eğitimlerin düzenli aralıklarla tekrarlanması ve hatırlatmalarla desteklenmesi, çalışanların güvenlik farkındalığının artırılmasına katkı sağlar.
Şüpheli e-posta mesajlarını bildirmek için yönergeler belirleyin
Çalışanların şüpheli bir durumla karşılaştıklarında kolayca takip edebilecekleri basit bir süreç oluşturun. Herkesin tam olarak kiminle iletişime geçeceğini, raporlarına hangi bilgileri ekleyeceğini ve şüpheli mesajın kendisiyle ne yapacağını bildiğinden emin olun. Çoğu güvenlik uzmanı, şüpheli e-postaları hemen silmek yerine, güvenlik ekipleri inceleyene kadar saklamayı önermektedir.
Uyumluluğu üç ayda bir denetleyin
Güvenlik önlemlerinizin etkinliğini sürdürmek için üç ayda bir uyumluluk denetimi gerçekleştirin. Bu denetimler kapsamında aşağıdaki noktaları değerlendirin:
- E-posta sistemi günlüklerinde olağandışı etkinlikleri inceleyin
- Kullanıcı izinlerinin uygun olduğunu doğrulayın
- Teknik kontrollerinizin etkinliğini değerlendirin
- Çalışanların belirlenmiş politikalara ne kadar iyi uyduklarını değerlendirin
Şüpheli ihlaller için yükseltme protokolleri oluşturun
Olası güvenlik olaylarına müdahale etmek için izlenecek adımları önceden belirleyin. Bu kapsamda, olayın ciddiyetini değerlendirmek için kullanılacak kriterleri, çalışanların görev ve sorumluluklarını, iletişim kanallarını ve hangi durumlarda dış uzmanlardan destek alınacağını netleştirin. Olası bir güvenlik ihlalinden önce bu süreçlerin planlanması, olaylara daha hızlı ve etkili müdahale edilmesini sağlar.
İşten ayrılma prosedürlerini güvenlik kontrollerine dahil edin
Son olarak, çalışanların ayrılmasının güvenlik açısından doğuracağı sonuçları göz ardı etmeyin. Politikanız; e-posta erişiminin derhal iptal edilmesi, iş açısından kritik iletişimlerin korunması, önemli bilgilerin ilgili ekip üyelerine aktarılması ve şüpheli davranışlara karşı son e-posta etkinliklerinin gözden geçirilmesi gibi hususları kapsayan belirli işten ayrılma prosedürlerini içermelidir. Bu adımlar, çalışan geçişlerinin kurumunuz için güvenlik açıkları yaratmamasını sağlamaya yardımcı olur.
Sonuç olarak e-posta güvenliği, siber güvenliğin kritik bir yönüdür. Çeşitli bileşenleri içerir ve tehditlere karşı etkili bir şekilde korunmak için kapsamlı bir yaklaşım gerektirir. Bireyler ve işletmeler, e-posta güvenliğinin önemini kavrayarak, olası tehditleri tanıyarak ve etkili güvenlik uygulamalarını benimseyerek siber saldırılara karşı daha güçlü bir koruma sağlayabilir.
E-posta güvenliği tek seferlik bir görev değil, sürekli bir süreçtir. Gelişen tehditlerin önünde kalmak için sürekli izleme, güncellemeler ve kullanıcı eğitimi gerektirir. Bu nedenle, e-posta güvenliğinizi güncel tuttuğunuzdan ve kullanıcılarınızı düzenli olarak eğittiğinizden emin olmanız şarttır.
En Çok Sorulan Sorular
Kimin e-posta güvenliğine ihtiyacı var?
Hem bireylerin hem de kurumların e-posta güvenliğine ihtiyacı vardır. Yeterli e-posta güvenlik önlemleri alınmadığı takdirde, kullanıcılar veri sızdırma, kötü amaçlı yazılım, kimlik avı ve spam dahil olmak üzere çeşitli tehditlere karşı savunmasız kalırlar.
Güvenli e-posta sunucusu nedir?
Güvenli e-posta sunucusu, e-posta iletişimlerini korumak için tasarlanmış özel posta sunucusu yazılımı ve protokollerine sahip bir bilgisayar sistemidir. Güvenli e-posta sunucuları, e-posta iletimlerinin gizliliğini ve bütünlüğünü sağlamak için şifreleme, kimlik doğrulama protokolleri ve spam filtreleri gibi önlemler uygular.
E-posta şifrelemesi nedir?
E-posta şifrelemesi, düz metin e-posta içeriğini yalnızca yetkili alıcılar tarafından okunabilen şifrelenmiş bir biçime dönüştürme işlemidir. Şifreleme, e-postaların içeriğinin yetkisiz kişiler tarafından ele geçirilmesini ve okunmasını önleyerek hassas bilgilerin gizliliğini ve güvenliğini sağlar.
E-posta güvenliği ile e-posta kimlik doğrulaması arasındaki fark nedir?
E-posta kimlik doğrulaması (SPF, DKIM, DMARC), gönderen kimliğini doğrulayan bir e-posta güvenliği bileşenidir. E-posta güvenliği ise daha kapsamlıdır. Kimlik doğrulamanın yanı sıra şifreleme, tehdit algılama, erişim kontrolleri, veri kaybını önleme ve güvenlik politikalarını da içerir.
E-posta güvenliği tüm siber saldırıları önleyebilir mi?
E-posta güvenliği riski önemli ölçüde azaltsa da, hiçbir sistem %100 kusursuz değildir. Gelişmiş saldırılar yine de başarılı olabilir. Bu nedenle teknik kontrolleri kullanıcı eğitimi ve olay müdahale prosedürleriyle birleştiren “derinlemesine savunma” stratejileri büyük önem taşır.
Şüpheli bir e-posta alırsam ne yapmalıyım?
Öncelikle bağlantılara tıklamayın veya ekleri indirmeyin. E-posta hassas bilgiler veya belirli işlemler talep ediyorsa, göndereni ayrı bir kanal üzerinden doğrulayın. E-postayı BT güvenlik ekibinize bildirin ve silin. Unutmayın, birçok e-posta istemcisinde, oltalama girişimleri için yerleşik bildirim özellikleri bulunur.
Kurumsal Mailim Doldu, Yer Açamıyorum, Ne Yapmalıyım?
E-posta, iş hayatında profesyonel iletişim kurmak için vazgeçilmez…Şirketler İçin E-posta Güvenliği Rehberi
Verizon'un 2025 Veri İhlali Araştırmaları Raporu'na göre, doğrulanmış…
E-posta Dolandırıcılığı Nedir? Örnekler, Tanım ve Bildirim
E-posta dolandırıcılığı çevrimiçi yaşamımızda gündelik bir risktir ve…
Mail Hesabım Çalındı, Ne Yapmalıyım? İşte Yapmanız Gerekenler (2026 Güncel)
E-posta hesapları, sadece günlük yaşamın vazgeçilmez bir parçası…
DMARC Kaydı Nedir? E-Posta Güvenliği İçin Neden Önemlidir?
Günümüzün hızla dijitalleşen ortamında, her ölçekten işletme kimlik…
En İyi 10 Toplu Mail Gönderme Programı ve Servisi (2026 Güncel)
Toplu mail gönderme programları, pazarlamacıların farklı alıcı listelerine…
E-Posta Güvenliği Nasıl Sağlanır? Güvenli E-Mail Gönderimi İçin Tavsiyeler
Bireyler gibi küçük ve orta ölçekli işletmeler de…
Gelen Kutusunu AI İle Sıfırlamak (Inbox Zero Pratiği)
Microsoft tarafından yapılan bir araştırmaya göre, en yoğun…
E-posta İmzasında Hukuken Bulunması Gerekenler
Günümüzün dijital öncelikli iş ortamında, hedef kitlenizle olan…
Yeni Çalışanın İlk Gün Şirket E-posta Kurulumu (2026 Onboarding Checklist)
Çalışan oryantasyonu, yeni çalışanların rollerine ve kuruma entegre…
Soğuk E-posta (Cold Mail) Nedir? Soğuk E-posta Türkiye’de İşe Yarıyor mu?
QuickMail tarafından yapılan bir araştırmaya göre, ortalama soğuk…
Otel Wifi’sinde E-posta Kontrol Etmek Güvenli mi? Gerçek Risk Ne?
Otele giriş yapar yapmaz ilk sorduğumuz şeylerden biri…