DMARC Kaydı Nedir? E-Posta Güvenliği İçin Neden Önemlidir?
23 Eylül 2026

Günümüzün hızla dijitalleşen ortamında, her ölçekten işletme kimlik avı, spoofing ve kurumsal e-posta ele geçirme (BEC) dahil olmak üzere giderek artan sayıda e-posta tabanlı tehditle karşı karşıyadır. Bilgisayar korsanları, e-posta güvenliğindeki açıkları sürekli olarak istismar ederek finansal kayıplara, itibar kaybına ve müşteri güveninin sarsılmasına yol açmaktadır. Bu yüzden, siber tehditlerle mücadele etmek isteyen işletmelerin, güçlü e-posta kimlik doğrulama önlemleri uygulaması gerekir. Bu noktada en etkili çözümlerden biri, DMARC kaydıdır.
Gizle
DMARC Nedir?
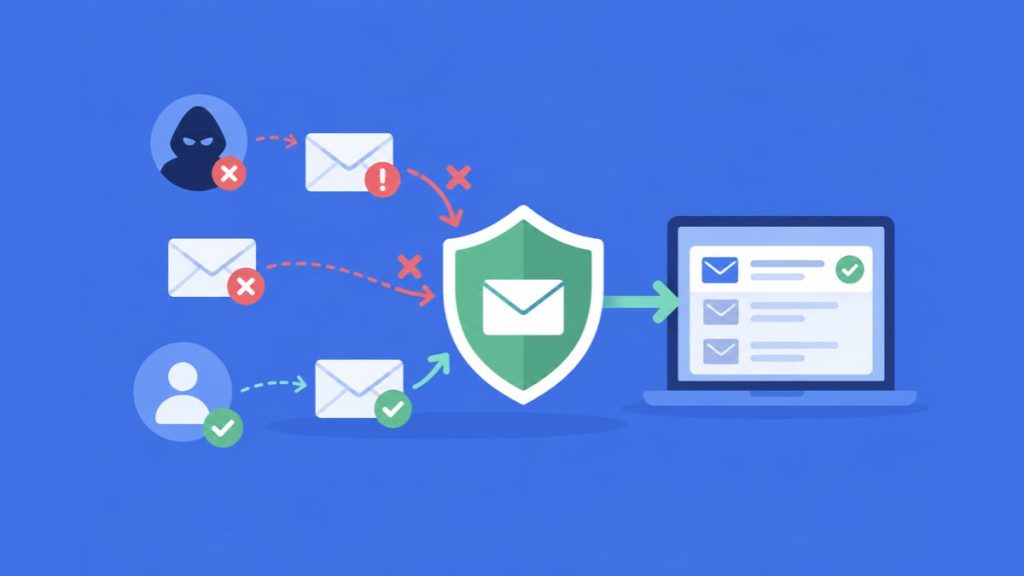
DMARC (Domain-based Message Authentication, Reporting, and Conformance), alan adınızın yetkisiz kişiler tarafından e-posta göndermek amacıyla kullanılmasını önlemeye yardımcı olan bir e-posta güvenlik protokolüdür. Yalnızca meşru e-postaların alıcılara ulaşmasını sağlayarak e-posta güvenliğini artırırlar. SPF (Sender Policy Framework) ve DKIM (DomainKeys Identified Mail) gibi kimlik doğrulama protokolleri, e-postanın kaynağını doğrular. Bu kontroller başarısız olduğunda, DMARC politikaları alıcı e-posta sunucusuna karantina veya reddetme gibi uygun eylemin ne olması gerektiği konusunda talimat verir.
Kurumlar, DMARC sayesinde kendi alan adlarından e-posta göndermeye kimin yetkili olduğuna dair bir kayıt oluşturabilir. Bu, şirket markasının oltalama kampanyalarında kötüye kullanılmasını önlemeye yardımcı olur.
E-postalarda DMARC uygulandığında, bir işletme gelen tüm e-postaları DMARC kayıtlarına göre kontrol ettirebilir ve kontrolü geçemeyen e-postalar belirli işlemlere tabi tutulabilir.
Mesaj, bir uyarı ile birlikte normal şekilde teslim edilebilir ve kontrolü geçemeyen e-postaların yer aldığı bir rapora dahil edilebilir. Mesaj, teslimat gerçekleşmeden önce manuel onay için otomatik olarak karantinaya alınabilir. Alternatif olarak, mesaj reddedilebilir veya özel bir politikaya tabi tutulabilir. Bir kurum, risk toleransı düzeyine bağlı olarak benimseyeceği en uygun politikayı seçebilir.
DMARC tüm oltalama e-postalarının teslim edilmesini engellemese de, e-posta taklitçiliğini durdurmak ve gelen kutularına ulaşan oltalama e-postalarının sayısını azaltmak adına uygulanması gereken önemli bir tedbirdir. DMARC, e-postaların gerçek olup olmadığının ve teslim edilip edilmemesi gerektiğinin ya da mesajların yetkisiz bir kullanıcı tarafından gönderilip gönderilmediğinin belirlenmesinde kullanılan çeşitli kurallardan yalnızca biridir.
Kullanılan e-posta sunucusunun kurum adına e-posta göndermeye yetkili olup olmadığını belirlemek için Sender Policy Framework (SPF), DomainKeys Identified Mail (DKIM) ve DNS kayıtları da kullanılır.
Online DKIM kaydı sorgulama için linke tıklayarak Uzman Posta DMARC Kaydı Sorgulama aracını kullanabilirsiniz.

DMARC Nasıl Çalışır?
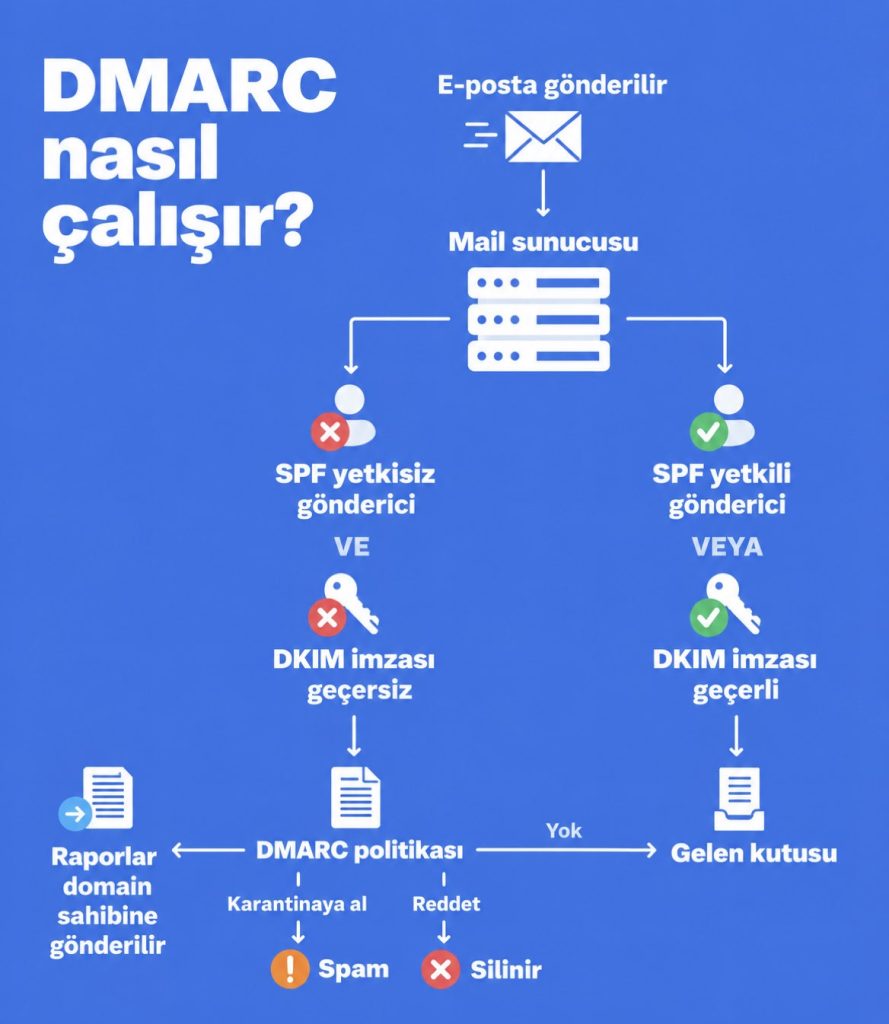
DMARC, e-posta iletilerinin orijinalliğini doğrulamak ve e-posta tabanlı dolandırıcılıkla mücadele etmek amacıyla, mevcut e-posta kimlik doğrulama protokolleri olan SPF ve DKIM’den yararlanarak çalışır.
SPF Kontrolü
Bir e-posta, alıcının posta sunucusuna ulaştığında, sunucu DMARC değerlendirmesinin bir parçası olarak SPF kontrolü gerçekleştirir. SPF (Sender Policy Framework), bir e-posta kimlik doğrulama protokolüdür. Posta sunucusu, gönderen alan adına ait SPF kaydını öğrenmek için DNS’i sorgular. SPF kaydı, söz konusu alan adı adına e-posta göndermeye yetkili posta sunucularının bir listesini içerir.
Ardından posta sunucusu, gönderimi yapan sunucunun IP adresinin, SPF kaydında listelenen yetkili sunuculardan herhangi biriyle eşleşip eşleşmediğini doğrular. Eğer IP adresi yetkili sunucular arasındaysa, SPF kontrolü başarıyla tamamlanır. Bu durum, e-postanın meşru olduğunu ve gönderen alan adıyla uyumlu olduğunu gösterir. SPF kontrolü başarısız olursa, e-postanın şüpheli veya gayrimeşru olabileceği anlaşılır.
DMARC Değerlendirmesi için DKIM Doğrulaması
Posta sunucusu, SPF kontrolüne ek olarak, DMARC değerlendirmesinin bir parçası olarak DKIM doğrulaması gerçekleştirir. Sunucu, açık anahtar kriptografisi kullanarak e-postaya dijital bir imza ekler.
Posta sunucusu, açık anahtarı gönderenin alan adına ait DNS kaydından alır. Sunucu, bu açık anahtarı kullanarak e-postaya iliştirilmiş DKIM imzasını doğrular. Bu doğrulama işlemi, e-postanın iletim sırasında üzerinde değişiklik yapılmadığını ve gerçekten belirtilen gönderenden geldiğini garanti eder.
DKIM doğrulamasının başarılı olması, e-postanın orijinal olduğunu ve iletim sırasında değiştirilmediğini gösterir. Ancak doğrulamanın başarısız olması, e-postanın değiştirilmiş veya sahte olabileceğine işaret eder.
DMARC İlkesi Değerlendirmesi
SPF kontrolü ve DKIM doğrulama işlemleri tamamlandıktan sonra, posta sunucusu DMARC ilkesini değerlendirme aşamasına geçer. Alan adı sahibi, alan adının DNS kayıtlarında bir DMARC kaydı yayınlar. Bu kayıt, e-posta alıcılarının söz konusu alan adından gelen e-postaları işlerken izlemeleri gereken ilke talimatlarını ve diğer parametreleri içerir.
DMARC Politikaları ve Eylemleri
DMARC politikası, kimlik doğrulama kontrollerini geçemeyen e-postalara alıcı posta sunucusunun nasıl davranması gerektiğini belirtir. DMARC için üç temel politika seçeneği bulunur:
- None (İzleme): E-postanın teslimatına müdahale edilmez. Bunun yerine DMARC sonuçları raporlanarak alan adı sahibinin e-posta trafiğini, kimlik doğrulama sorunlarını ve olası kötüye kullanım girişimlerini izlemesi sağlanır.
- Quarantine (Karantina): DMARC kontrolünden geçemeyen e-postaların şüpheli olarak değerlendirilmesi istenir. Bu mesajlar alıcı sunucunun uygulamasına bağlı olarak spam veya istenmeyen posta klasörüne yönlendirilebilir.
- Reject (Reddetme): DMARC kontrolünden geçemeyen e-postaların kabul edilmemesi istenir. Böylece alan adınızı taklit ederek gönderilen ve gerekli kimlik doğrulama koşullarını karşılamayan mesajların alıcıya ulaşması engellenebilir.
DMARC Hizalanması ve Raporlama
DMARC’ın temel bileşenlerinden biri hizalanma (alignment) kontrolüdür. Bu kontrol, e-postanın görünen “Kimden” adresindeki alan adı ile SPF veya DKIM doğrulamasında kullanılan alan adının uyumlu olup olmadığını değerlendirir. Böylece başka bir alan adından gönderilen e-postaların sizin alan adınızdan gönderilmiş gibi gösterilmesine karşı ek koruma sağlanır.
DMARC aynı zamanda alan adı sahiplerine e-posta trafiğini takip edebilmeleri için raporlama imkanı sunar. Toplu raporlar (RUA); gönderim kaynakları, SPF ve DKIM doğrulama sonuçları ve DMARC hizalanması hakkında bilgiler içerir. Adli raporlar (RUF) ise destekleyen sistemlerde belirli DMARC başarısızlıkları hakkında daha ayrıntılı bilgi sağlayabilir. Bu raporlar sayesinde alan adının yetkisiz kullanımı ve kimlik doğrulama sorunları tespit edilerek gerekli güvenlik önlemleri alınabilir.
DMARC’ın Faydaları Nelerdir?
İşletmenizin ölçeği ne olursa olsun, DMARC tüm kurumlar için önemli faydalar sunar.
Tam görünürlük
Bir DMARC kaydı oluşturup uyguladığınızda, alan adınız üzerinden gerçekleşen tüm trafiğe dair raporlar alırsınız. İstenmeyen e-posta gönderenler varsa, bunları kolayca tespit edebilirsiniz.
Kontrol
DMARC raporlama sistemi sayesinde, e-posta gönderim kaynakları üzerinde tam kontrole sahip olursunuz. Meşru gönderenlerle ilgili kimlik doğrulama sorunlarını çözebilir ve yetkisiz e-postaları engelleyebilirsiniz.
Güvenlik
DMARC tam da bu amaçla geliştirilmiştir. Şüpheli e-postalara nasıl işlem yapılacağını belirlemeniz yeterlidir. Böylece kimliği doğrulanmamış tüm iletiler karantinaya alınır veya reddedilir.
Teslim edilebilirlik
Her ne kadar doğrudan e-postaların gelen kutusuna düşmesine yardımcı olmak için tasarlanmamış olsa da, aslında bunu sağlar. Alıcı sunucular, özellikle de büyük e-posta hizmeti sağlayıcıları, kullanıcılarına ulaşan e-postalar konusunda oldukça titiz davranır. DMARC ile kimlik doğrulaması yapmış olmak, İnternet Servis Sağlayıcıları (İSS) nezdinde sizi meşru bir gönderici konumuna getirir.
Görüldüğü üzere, DMARC uygulamasının sağladığı faydalar göz ardı edilemeyecek kadar önemlidir. Hem SPF hem de DKIM protokollerinin kendilerine has zafiyetleri ve dezavantajları vardır. Bu iki protokole ek olarak DMARC kullanmak, alan adı savunmanızı güçlendirir ve bilgisayar korsanlarının sizin adınıza e-posta göndermesini engeller.
DMARC ile İlgili Yaygın Zorluklar
DMARC kayıtlarını uygulamak e-posta güvenliğinizi önemli ölçüde artırabilir, ancak karşılaşabileceğiniz bazı yaygın zorluklar da mevcuttur.
Yapılandırma Hataları
DMARC kurulumu sırasında sıklıkla yapılandırma hataları yaşanır. Hatalı DNS girişleri, yazım yanlışları veya DMARC politikasındaki hatalı sözdizimi, güvenliğin etkisiz kalmasına yol açabilir. Bu yüzden ‘v=DMARC1‘ gibi tüm parametrelerin doğru biçimlendirildiğinden emin olun. Yanlış yapılandırılmış SPF ve DKIM kayıtları da DMARC politikalarının amaçlandığı gibi çalışmasını engelleyebilir. Kesintileri önlemek için bu kayıtların hizalamasını ve tutarlılığını mutlaka kontrol edin.
DMARC Raporlarının Yorumlanması
DMARC raporlarını anlamak zor olabilir. Bu raporlar e-posta trafiğiniz hakkında ayrıntılı bilgiler sunar ancak bunları yorumlamak teknik bilgi gerektirir. IP adresleri, SPF ve DKIM kimlik doğrulama sonuçları ve politika eylemleri gibi verileri içeren XML dosyalarıyla karşılaşırsınız. E-posta güvenliği stratejinizi güçlendirmek için, başarısız kimlik doğrulama girişimlerinin kaynağı gibi temel metrikleri önceliklendirin.
DMARC E-posta Güvenliğini Nasıl Destekler?
DMARC, artık kurumlar için yalnızca önerilen bir güvenlik önlemi değildir. E-posta sağlayıcıları daha sıkı kimlik doğrulama gereklilikleri getirirken, BIMI gibi standartlar da ek marka koruması sağlamak üzere DMARC’ı temel almaktadır.
BIMI ve Marka Kimlik Doğrulama
BIMI (Brand Indicators for Message Identification), destekleyen e-posta sağlayıcılarında kimliği doğrulanmış mesajların yanında markanın onaylı logosunun görüntülenmesini sağlayan bir e-posta standardıdır. Bu sayede alıcıların markadan gelen meşru e-postaları tanıması ve sahte mesajlardan ayırt etmesi kolaylaşabilir.
DMARC, BIMI kullanımının temel gereksinimlerinden biridir. BIMI’den yararlanabilmek için alan adında p=none yerine p=quarantine veya p=reject gibi zorunlu bir DMARC politikası uygulanması ve bu politikanın mesajların tamamını kapsaması (pct=100) gerekir.
Bununla birlikte BIMI gereksinimleri e-posta sağlayıcısına göre değişebilir. Örneğin Gmail, BIMI kapsamında marka logosunun gösterilebilmesi için uygun DMARC yapılandırmasının yanı sıra Doğrulanmış İşaret Sertifikası (VMC) veya Ortak İşaret Sertifikası (CMC) gibi ek doğrulamalar talep edebilir. Yahoo ise BIMI kaydı ve DMARC politikasının yanı sıra gönderici itibarı ve etkileşim gibi farklı kriterleri de değerlendirir.
Bu durum, DMARC’ı daha geniş kapsamlı bir e-posta güvenliği çerçevesinin parçası haline getirir. DMARC, bir alan adını yetkisiz kullanıma karşı korumaya yardımcı olurken aynı zamanda BIMI gibi standartlar için kimlik doğrulama temelini oluşturur.
DMARC ve Güncel E-posta Gönderici Gereksinimleri
Büyük e-posta sağlayıcıları, özellikle yüksek hacimli gönderim yapan alan adları için kimlik doğrulama gereksinimlerini giderek daha sıkı hale getirmektedir. SPF ve DKIM ile birlikte DMARC da bu gereksinimlerin önemli bir parçasını oluşturur.
Örneğin Gmail, kişisel Gmail hesaplarına günde 5.000 veya daha fazla e-posta gönderen toplu göndericilerin SPF, DKIM ve DMARC kullanmasını gerektirir. Belirlenen gönderici gereksinimlerinin karşılanmaması, e-postaların spam olarak işaretlenmesine veya reddedilmesine neden olabilir.
DMARC bu süreçte, e-postanın görünen “Kimden” (From) adresindeki alan adı ile SPF veya DKIM üzerinden doğrulanan alan adının uyumunu kontrol eder. Ayrıca alan adı sahibinin, DMARC doğrulamasını geçemeyen mesajların nasıl ele alınacağını belirlemesine olanak tanır.
Bu nedenle DMARC, yalnızca alan adını e-posta sahteciliğine karşı korumaya yardımcı olan bir yöntem değil, aynı zamanda özellikle toplu e-posta gönderimi yapan kurumlar için güvenilir e-posta iletişiminin önemli bileşenlerinden biridir.
DMARC ile E-posta Güvenliğinin Geleceği
Gelişen tehditler ve sürekli iyileştirme gerekliliği göz önüne alındığında, kurumların e-posta güvenliği önlemlerini sürekli geliştirerek bir adım önde olmaları hayati önem taşır. Bu süreç, DMARC politikalarının düzenli olarak güncellenmesini ve yeni tehditler hakkında güncel kalmayı kapsar.
Bununla birlikte, DMARC’ı kapsamlı e-posta güvenliğinin bir parçası olarak değerlendirmek gerekir. Alan adının kötüye kullanılmasını ve e-posta sahteciliğini önlemede önemli bir rol oynasa da tüm e-posta tehditlerine karşı tek başına yeterli değildir. Gelişmiş tehdit koruması, güvenli e-posta ağ geçitleri ve yapay zeka tabanlı anomali tespit sistemleri gibi güvenlik çözümleriyle birlikte kullanıldığında daha kapsamlı bir koruma sağlar.
Sonuç olarak, DMARC, bir işletme alan adını sahtecilik ve yetkisiz e-posta kullanımına karşı korumanın önemli bir parçasıdır. Kurumlara alan adlarının nasıl kullanıldığına dair görünürlük sağlar, kimlik doğrulama sorunlarını tespit etmeye yardımcı olur ve DMARC kontrollerini geçemeyen iletilerin alıcı sunucular tarafından nasıl işleneceğini belirlemelerine olanak tanır.
DMARC ayrıca, büyük ölçekte e-posta gönderen işletmeler için aranan şartların bir parçası haline gelmektedir. Başlıca e-posta hizmet sağlayıcıları daha sıkı kimlik doğrulama gereklilikleri getirmiş. Bu da doğru SPF, DKIM ve DMARC yapılandırmasını e-posta teslimatı açısından giderek daha önemli hale getirmiştir.
DMARC, BIMI gibi standartlar için de temel oluşturur. Marka logonuzun BIMI aracılığıyla görüntülenmesini istiyorsanız, alan adınızda zorunlu tutulan bir DMARC politikasının yanı sıra, e-posta hizmet sağlayıcısı tarafından belirlenen diğer gerekliliklerin de karşılanması gerekir.
DMARC’ı doğru şekilde yapılandırmak için alan adınız üzerinden e-posta gönderen tüm hizmetlerin bilinmesi ve kimlik doğrulama süreçlerine dahil edilmesi gerekir.
En Çok Sorulan Sorular
DMARC’a ihtiyacım var mı?
Alan adı üzerinden e-posta gönderen işletmeler için DMARC önemli bir güvenlik katmanıdır. SPF ve DKIM ile birlikte çalışarak alan adının yetkisiz kişiler tarafından kullanılmasına karşı koruma sağlar ve e-posta sahteciliği girişimlerinin önlenmesine yardımcı olur.
DMARC’ın sağladığı raporlar sayesinde alan adınız adına hangi kaynakların e-posta gönderdiğini, kimlik doğrulama kontrollerinin sonuçlarını ve olası yapılandırma sorunlarını takip edebilirsiniz. Bu görünürlük, hem yetkisiz gönderimleri tespit etmeyi hem de e-posta güvenliğini daha etkili şekilde yönetmeyi kolaylaştırır.
DMARC kayıtları zorunlu mu?
E-posta göndermek için DMARC kayıtları zorunlu değildir, ancak bunları DNS ayarlarınıza eklemeniz tavsiye edilir. DMARC kayıtları, müşterilerinizi kimlik avı (phishing) ve e-posta adresinizin yetkisiz kullanımı gibi tehlikeli faaliyetlere karşı korur.
Mail Hesabım Çalındı, Ne Yapmalıyım? İşte Yapmanız Gerekenler (2026 Güncel)
E-posta hesapları, sadece günlük yaşamın vazgeçilmez bir parçası…DMARC Kaydı Nedir? E-Posta Güvenliği İçin Neden Önemlidir?
Günümüzün hızla dijitalleşen ortamında, her ölçekten işletme kimlik…
En İyi 10 Toplu Mail Gönderme Programı ve Servisi (2026 Güncel)
Toplu mail gönderme programları, pazarlamacıların farklı alıcı listelerine…
E-Posta Güvenliği Nasıl Sağlanır? Güvenli E-Mail Gönderimi İçin Tavsiyeler
Bireyler gibi küçük ve orta ölçekli işletmeler de…
Gelen Kutusunu AI İle Sıfırlamak (Inbox Zero Pratiği)
Microsoft tarafından yapılan bir araştırmaya göre, en yoğun…
E-posta İmzasında Hukuken Bulunması Gerekenler
Günümüzün dijital öncelikli iş ortamında, hedef kitlenizle olan…
Yeni Çalışanın İlk Gün Şirket E-posta Kurulumu (2026 Onboarding Checklist)
Çalışan oryantasyonu, yeni çalışanların rollerine ve kuruma entegre…
Soğuk E-posta (Cold Mail) Nedir? Soğuk E-posta Türkiye’de İşe Yarıyor mu?
QuickMail tarafından yapılan bir araştırmaya göre, ortalama soğuk…
Otel Wifi’sinde E-posta Kontrol Etmek Güvenli mi? Gerçek Risk Ne?
Otele giriş yapar yapmaz ilk sorduğumuz şeylerden biri…
Bounce Mesajlarını Okumak: 550, 421, 452 Ne Anlama Geliyor?
Radicati verilerine göre dünya genelinde her gün 375…
En İyi 10 E-Posta Uygulaması ve Özellikleri
E-postaları düzenlemek ve yönetmek zaman alıcı bir iştir.…
Büyümek İsteyen Markalar İçin En İyi 6 E-Ticaret Altyapısı
Statista verilerine göre, küresel perakende e-ticaret satışları 2024…