Gölge IT (Shadow IT): Çalışanların Kişisel Mail ve Depolama Alanı Kullanımı Şirketinizi Nasıl Riske Atıyor?
20 Ekim 2026

Kullanıcıların kurumsal ağ altyapısı üzerinden kişisel e-posta hesaplarına ve depolama alanlarına erişimine izin veren BT birimleri, kurumlarını çeşitli açılardan riske atmaktadır. Ancak bu risklere rağmen, kişisel e-posta ve depolama alanlarının kullanımı yaygın bir uygulamadır. Birçok kurum, bu durumun doğurabileceği sonuçların farkında değildir.
Gizle
Shadow IT (Gölge IT) Nedir?
Gölge BT (Shadow IT); BT departmanının bilgisi, onayı ve desteği olmaksızın her türlü uygulamanın, cihazın, hizmetin, teknolojinin, çözümün ve altyapının yetkisiz kullanımıdır. DevOps tarafından oluşturulan bir proje veya bir kullanıcının kurumsal bir bulut uygulaması aracılığıyla üçüncü taraf bir hizmete bağlanması bile gölge BT kapsamına girer.
Gölge BT’nin büyük bir kısmı, bulut tabanlı bireysel kullanıma yönelik uygulamalardan oluşur. Netskope tarafından yapılan bir araştırmaya göre, kurumlarda kullanılan bulut uygulamalarının %97’sinin gölge BT kapsamındadır. Yani yönetilmeyen ve genellikle çalışanlarca kendi inisiyatifleri ile benimsenen uygulamalar olduğunu ortaya koymuştur. Bu, hızla büyüyen, yaygın ve ciddi riskler barındıran bir sorundur.
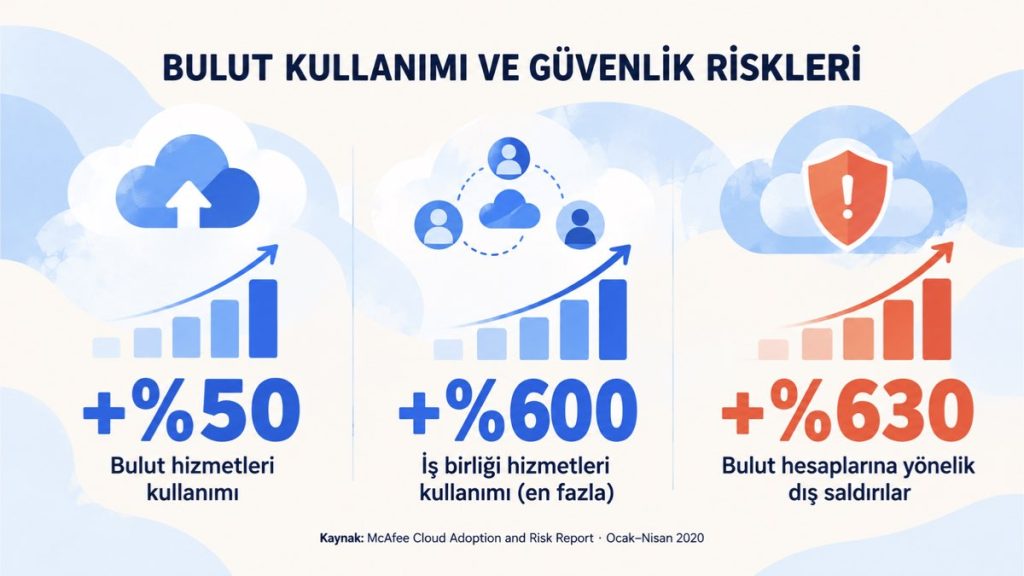
McAfee Cloud Adoption and Risk Report’a göre, pandemide hibrit ve uzaktan çalışma düzenine geçilmesiyle birlikte bulut hizmetlerinin genel kullanımı %50 oranında arttı. İş birliği hizmetlerindeki artış ise %600’ü buldu. Aynı dönemde, bulut hesaplarına yönelik dış saldırılar çok daha büyük bir sıçrama göstererek %630 oranında arttı. Tüm bunlar, gölge BT’yi çok daha acil ve önemli bir sorun haline getirdi.
Kişisel E-posta Kullanımı Kurumlar İçin Hangi Riskleri Taşır?
Çalışanların kişisel e-posta hesaplarını iş amacıyla kullanması, kurumsal verilerin şirket denetimi dışına çıkmasına ve önemli yazışmaların kayıt altına alınamamasına neden olur. Ayrıca bu hesaplar üzerinden gerçekleştirilen oltalama saldırıları ve kötü amaçlı yazılımlar da kurumların bilgi güvenliğini tehdit edebilir.
Kurumsal Verilerin Kişisel E-posta Yoluyla Sızdırılması
Kurumsal ağ üzerinden kişisel e-posta kullanımına izin verilmesiyle ilgili ilk sorun, bunun ticari sırların ve diğer fikri mülkiyetlerin, yazışmalara dair hiçbir kayıt veya denetim izi bırakılmaksızın kurum dışına çıkmasına olanak tanıyan bir yol oluşturmasıdır. Pek çok şirket, işverene çalışanların e-posta trafiğini izleme yetkisi veren açık bir İnsan Kaynakları politikası benimser. Ancak kurum, kişisel e-posta hesaplarının kullanımını izlemez veya engellemezse, e-posta izleme politikası fiilen etkisiz hale gelir.
Kurumsal Yazışmalar Üzerindeki Kontrolün Kaybedilmesi
Kurumsal ağ üzerinden kişisel e-posta kullanımının bir diğer riski, çalışanların bu hesapları zaman zaman hem kişisel hem de işle ilgili e-postalar göndermek için kullanmalarından kaynaklanmaktadır. Çalışanların kişisel hesaplarından gerçekleştirdiği işle ilgili yazışmalar da hukuki süreçlerde önem taşıyabilir. Ancak bu yazışmalar şirketin resmi kayıt sistemlerine dahil edilmediğinde, gerektiğinde ilgili belgelere ulaşılması zorlaşabilir.
Oltalama (Phishing)
Oltalama e-postaları, insanları kişisel bilgilerini ifşa etmeleri için kandırmaya yönelik genel girişimlerdir. Örneğin, “Ücretsiz bir iPhone kazanma şansınızı öğrenmek için telefon numaranızı girin” gibi ifadeler içeren e-postalar bu tür saldırılara örnek gösterilebilir.
Hedefli Oltalama (Spear Phishing)
Hedefli oltalama e-postaları bir önceki örneğe benzerdir, ancak daha spesifik hedeflere yöneliktir. Örneğin, hedefli oltalama (spear phishing) saldırısı gerçekleştiren bir siber saldırgan, çalıştığınız kuruma ilişkin bilgileri kullanarak doğrudan sizi hedef alabilir. İnsan Kaynakları departmanından gönderilmiş gibi görünen sahte bir e-postada, çalışan bilgilerinin güncellenmesi gerektiği belirtilerek T.C. kimlik numaranız veya diğer kişisel bilgileriniz talep edilebilir.
Kötü Amaçlı Yazılım (Malware)
Casus yazılımlar ve fidye yazılımları dahil olmak üzere çeşitli kötü amaçlı yazılım türleri mevcuttur. Bunların hepsi, siber suçluların bilgisayarınıza farkında olmadan indirmenizi sağlamaya çalıştığı farklı yazılım türleridir. Kötü amaçlı yazılımı bir kez indirdiğinizde, bilgisayar korsanları siz bir fidye ödeyene kadar bilgilerinizi rehin tutabilir ya da istedikleri her türlü bilgiyi çalıp dark web’de satabilirler.
Kişisel E-posta Kullanımından Kaynaklanan Riskler Nasıl Önlenebilir?
Kurumlar, kişisel e-posta hesaplarının kullanımından kaynaklanan riskleri azaltmak için açık güvenlik politikaları oluşturmalıdır. Bu kapsamda, çalışanların kurumsal ağ üzerinden kişisel e-posta hesaplarına erişimi sınırlandırılabilir veya iş amaçlı kullanımı yasaklanabilir. Ayrıca çalışanların bu politikaların gerekçeleri, veri güvenliği açısından taşıdığı önem ve olası ihlallerin sonuçları hakkında bilgilendirilmesi gerekir.
Elbette, riski en aza indirmek ve olası ihlalleri izlemek amacıyla güvenlik önlemleri otomatikleştirilmediği sürece, bu politikanın gerçek bir değeri olmaz. Güvenlik politikalarının uygulanması ve denetlenmesi her zaman kolay olmasa da, Türkiye’de faaliyet gösteren şirketlerin özellikle 6698 sayılı Kişisel Verilerin Korunması Kanunu (KVKK) kapsamındaki veri güvenliği yükümlülüklerini dikkate alması gerekir. Bu doğrultuda, kişisel e-posta hesapları üzerinden gerçekleştirilen veri aktarımlarını kontrol etmek için gelişmiş engelleme ve filtreleme araçlarından yararlanılabilir. Ayrıca kurumsal ağ trafiğinin uygun güvenlik çözümleriyle izlenmesi ve yetkisiz veri paylaşımlarının sınırlandırılması, şirketlerin bilgi güvenliği üzerindeki kontrolünü güçlendirebilir.
Kişisel e-posta hesapları yerine kurumsal e-posta çözümlerinin kullanılması da kurumsal yazışmalarının daha güvenli ve kontrollü yürütülmesine yardımcı olabilir. Bu noktada Uzman Posta’nın Kurumsal E-posta Çözümleri, merkezi yönetim, kullanıcı bazlı yetkilendirme, e-posta trafiğinin raporlanması ve güvenlik politikalarının uygulanması gibi özelliklerle kurumların e-posta iletişimini yönetmesini kolaylaştırır.
Kişisel Bulut Depolama Alanları Kurumsal Verileri Nasıl Riske Atar?
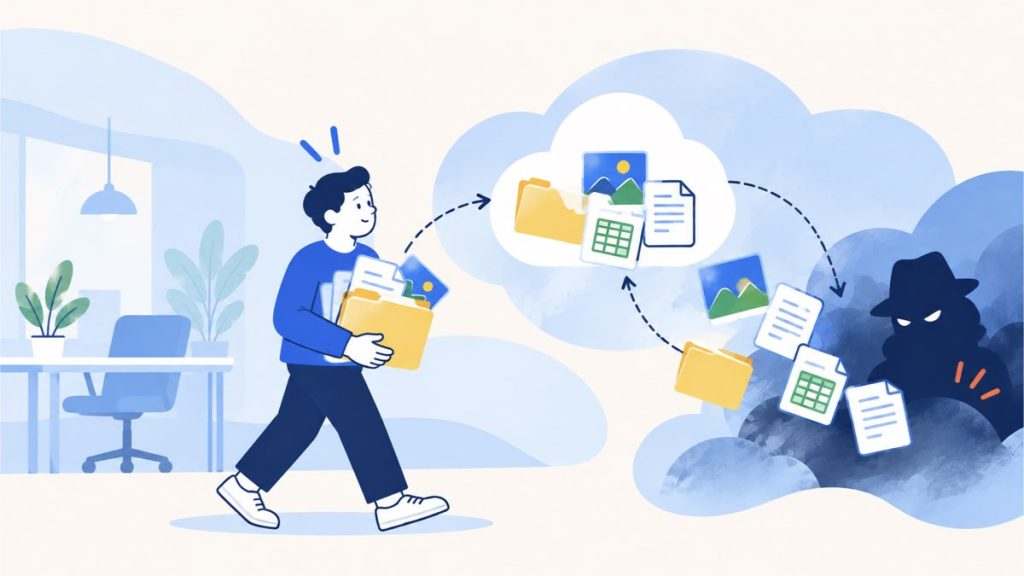
Bazı kurumlar, çalışanların kişisel bulut depolama hizmetlerini iş amacıyla kullanmasına izin veren “Kendi Bulutunu Getir” (Bring Your Own Cloud – BYOC) yaklaşımını benimser. Ancak çalışanların gizlilik sözleşmesi imzalaması, kurumsal verilerin kişisel bulut hesaplarına kontrolsüz biçimde aktarılmasını önlemek için tek başına yeterli değildir. Bu nedenle veri aktarımının izlenmesi ve erişim yetkilerinin sınırlandırılması gibi ek güvenlik önlemlerine ihtiyaç duyulur.
Çalışan işten ayrılsa bile kişisel bulut hesabında sakladığı şirket dosyalarına erişmeye devam edebilir. Bu durum, kurumun hassas bilgiler üzerindeki kontrolünü kaybetmesine neden olabilir. Yasal süreçlerde ise kişisel bulut hesaplarının şirketin kontrolü dışında olması, verilerin korunmasına ilişkin yükümlülüklerin yerine getirilmesini ve belirlenen veri saklama sürelerine uyulmasını zorlaştırabilir.
Bir diğer yaygın senaryo ise, kişisel bulut hesaplarının “gizli” veya “gölge” kullanımıdır. Yani çalışanların, şirketin onayı veya bilgisi olmaksızın, işleriyle ilgili görevlerde kişisel bulut hesaplarını kullanmaları durumudur.
Şirketler Kişisel Bulut Kullanımından Kaynaklanan Riskleri Nasıl Önleyebilir?
Şirketler, ticari sırların ve diğer hassas kurumsal verilerin hangi sistemlerde, uygulamalarda ve depolama alanlarında tutulduğunu belirlemelidir. Bir şirket, ticari sırlarını ve diğer hassas materyallerini tam olarak nerede sakladığını belirleyemezse, bu bilgileri korumak için adımlar atamaz. Ancak bu alanlar tanımlandıktan sonra kurumsal bilgilerinizi korumaya yönelik politikalar geliştirebilirsiniz.
Bu kapsamda, çalışanların kişisel bulut hesaplarını iş amacıyla kullanıp kullanamayacağına ilişkin kurallar açıkça belirlenmelidir. Kişisel hesapların kullanımına izin vermeyen şirketler, bu hizmetlere erişimi uygun teknik kontrollerle sınırlandırabilir.
Kişisel bulut hesaplarının kullanımına izin veren şirketler ise veri güvenliğini sağlamak için aşağıdaki önlemleri almalıdır:
- Kurumsal sistemlerden kişisel bulut hesaplarına yapılan veri aktarımlarını izlemeli ve kontrol altında tutmalıdır.
- Şirketler, hangi şirket verilerinin buluta aktarılabileceğini açıkça belirtmelidir.
- Bir çalışanın işten ayrılması durumunda, kişisel bulut hesabında bulunan kurumsal verilerin iade edildiği veya güvenli biçimde silindiği doğrulanmalıdır.
Sonuç olarak şirketler, kişisel e-posta ve bulut hesaplarının kullanımından kaynaklanan riskleri değerlendirmeli ve buna göre gerekli güvenlik politikalarını oluşturup uygulamalıdır.
Gölge IT (Shadow IT): Çalışanların Kişisel Mail ve Depolama Alanı Kullanımı Şirketinizi Nasıl Riske Atıyor?
Kullanıcıların kurumsal ağ altyapısı üzerinden kişisel e-posta hesaplarına…
Kurumsal Mailim Doldu, Yer Açamıyorum, Ne Yapmalıyım?
E-posta, iş hayatında profesyonel iletişim kurmak için vazgeçilmez…
Şirketler İçin E-posta Güvenliği Rehberi
Verizon'un 2025 Veri İhlali Araştırmaları Raporu'na göre, doğrulanmış…
E-posta Dolandırıcılığı Nedir? Örnekler, Tanım ve Bildirim
E-posta dolandırıcılığı çevrimiçi yaşamımızda gündelik bir risktir ve…
Mail Hesabım Çalındı, Ne Yapmalıyım? İşte Yapmanız Gerekenler (2026 Güncel)
E-posta hesapları, sadece günlük yaşamın vazgeçilmez bir parçası…
DMARC Kaydı Nedir? E-Posta Güvenliği İçin Neden Önemlidir?
Günümüzün hızla dijitalleşen ortamında, her ölçekten işletme kimlik…
En İyi 10 Toplu Mail Gönderme Programı ve Servisi (2026 Güncel)
Toplu mail gönderme programları, pazarlamacıların farklı alıcı listelerine…
E-Posta Güvenliği Nasıl Sağlanır? Güvenli E-Mail Gönderimi İçin Tavsiyeler
Bireyler gibi küçük ve orta ölçekli işletmeler de…
Gelen Kutusunu AI İle Sıfırlamak (Inbox Zero Pratiği)
Microsoft tarafından yapılan bir araştırmaya göre, en yoğun…
E-posta İmzasında Hukuken Bulunması Gerekenler
Günümüzün dijital öncelikli iş ortamında, hedef kitlenizle olan…
Yeni Çalışanın İlk Gün Şirket E-posta Kurulumu (2026 Onboarding Checklist)
Çalışan oryantasyonu, yeni çalışanların rollerine ve kuruma entegre…
Soğuk E-posta (Cold Mail) Nedir? Soğuk E-posta Türkiye’de İşe Yarıyor mu?
QuickMail tarafından yapılan bir araştırmaya göre, ortalama soğuk…